
Установить приложение
Как установить приложение на iOS
Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нем неправильно.
Необходимо обновить браузер или попробовать использовать другой.
Необходимо обновить браузер или попробовать использовать другой.
Помогите BackDoor или что это??
- Автор темы BrainRTP
- Дата начала
- Статус
- Закрыто для дальнейших ответов.
- Баллы
- 76
- Ник в Minecraft
- BrainRTP
Тобиш, нужно все декомпилировать и искать, я правильно понял?Ну в какой-то плагин вшили код. И кстати очень тупо. Просто сделали через dispatchCommand, то есть можшь просто поискать во всех плагинах строку "pex user". А могли бы сделать по умному - используя PermissionEX API.

- Баллы
- 96
ДаТобиш, нужно все декомпилировать и искать, я правильно понял?
- Баллы
- 76
- Ник в Minecraft
- BrainRTP
Ох, мать моя женщина! Но спасибо за инфу! Пойду декомпилировать.... Топи закрою, наверное.

- Баллы
- 96
- Ник в Minecraft
- NuaN
Зачем? Через архиватор поищи эту строку. Когда найдешь этот плагин - скачай с офф.сайта либо перепиши этот.Тобиш, нужно все декомпилировать и искать, я правильно понял?

- Баллы
- 173
- Ник в Minecraft
- InterVi
Нынешние взломки очень хитры, ловят например клики в инвентаре - и фиг поймёшь какой игрок задействовал. Лучше будет перекачать ядро и все плагины, так как остальные могли быть инфицированы. Возможно, там даже есть функционал для удаления всех файлов сервера.
А то в сборке? Если часто используют, значит это известная дыра.
А то в сборке? Если часто используют, значит это известная дыра.
- Баллы
- 96
- Ник в Minecraft
- NuaN
Твою ж мать, я тебе сказал уже - каждый плагин проверь на строки: "pex user" и "unban" и найдешь его.Странно как-то добавился в Pex парнишка...
Посмотреть вложение 44974
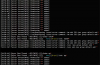
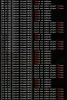
Решил черкнуть сегодняшние логи и тут... (((
Посмотреть вложение 44975
Посмотреть вложение 44976
Решил черкнуть сегодняшние логи и тут... ((( Просто оры коры... Плагины, которые попали под мое подозрение чисты, значит проблема кроется где-то в другом месте?
Посмотреть вложение 44975
Посмотреть вложение 44976
Либо как вариант - плагин обфусцирован.
Так стоп! Тебя эти строки не смутили:

Чувак, просто берет добавляет в конфиг AutoMessage команду, которая будет выполняется ругулярно.
И какого у него есть права к команде /exec ?
Вот тебе и ответы. Разбирайся с правами.
- Статус
- Закрыто для дальнейших ответов.
Поделиться: