- Баллы
- 66
Тоже нужноЗащита от школьников

Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Тоже нужноЗащита от школьников
Недостатки слишком большиеПреимущества метода: Сильно усложняет анализ содержания ресурс пака
Недостатки: Если высокий пинг будут подлагивания как в случае с использованием нотных блоков
Как такое можно сделать?Я как-то игрался с получением пака. Он разбивает на разные тома и условный винрар говорит о недостающем томе.

Не все могут так легко снять архивУсловный винрар может и обосрется, но вручную через ZipEntry все выдернется с пропуском ошибок)
Всем и не нужно, один снимет и на весь интернет сольет) Ты этим только интерес к ресурспаку повысишь, так бы просто мимо прошли и все.Не все могут так легко снять архив
Это значит что я хочу повысить интерес к ресурспаку? Окей!Всем и не нужно, один снимет и на весь интернет сольет) Ты этим только интерес к ресурспаку повысишь, так бы просто мимо прошли и все.
Нельзя думать в одном направлении, подводные камни и необычные решения есть всегдаА никак ты не сделаешь, в ресурспаке нельзя выполнение кода делать, что бы иметь возможность расшифровывать. Только модифицировать саму игру, а это уже свой лаунчер потребуется.
// Now scan the block backwards for END header signature
                for (int i = buf.length - ENDHDR; i >= 0; i--) {
                    if (buf[i+0] == (byte)'P'    &&
                        buf[i+1] == (byte)'K'    &&
                        buf[i+2] == (byte)'\005' &&
                        buf[i+3] == (byte)'\006') {
                        // Found ENDSIG header
                        byte[] endbuf = Arrays.copyOfRange(buf, i, i + ENDHDR);
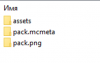
Спасибо, есть готовые программы для добавления данной защиты в ресурспак?2. Есть ещё один прикол, он уже много где использовался и давно публичный: к концу названия каждого файла добавлять слеш / в конце. Тем самым архиватор будет думать, что файл это папка и не давать её содержимое:
Этот способ тоже очень любопытный1. В первую очередь ресурспак - zip файл. У zip файла есть последние 4 байт указывающие на его конец - 0x06054b50 (EOCD - End of central directory record). В java (и майнкрафт думаю очевидно) есть стандартный парсер zip файлов - класс ZipFile, который ищет эту сигнутуру С КОНЦА, а не с начала файла. К сожалению 7zip и другие архиваторы посчитали иначе. В исходнике класса ZipFile:
Это лишь малая часть, там ещё много всего можно сделатьЭтот способ тоже очень любопытный
ДержиСпасибо, есть готовые программы для добавления данной защиты в ресурспак?
java -jar rp_packer.jar "C:\game\resourcepack.zip" folders_meme,eocdА какие ещё есть способы?Это лишь малая часть, там ещё много всего можно сделать
Да на самом деле дофига ещё способов. Готовая программа в самом конце сообщенияА какие ещё есть способы?
struct LocalFileHeader
{
    // Обязательная сигнатура, равна 0x04034b50
    uint32_t signature;
    // Минимальная версия для распаковки
    uint16_t versionToExtract;
    // Битовый флаг
    uint16_t generalPurposeBitFlag;
    // Метод сжатия (0 - без сжатия, 8 - deflate)
    uint16_t compressionMethod;
    // Время модификации файла
    uint16_t modificationTime;
    // Дата модификации файла
    uint16_t modificationDate;
    // Контрольная сумма
    uint32_t crc32;
    // Сжатый размер
    uint32_t compressedSize;
    // Несжатый размер
    uint32_t uncompressedSize;
    // Длина название файла
    uint16_t filenameLength;
    // Длина поля с дополнительными данными
    uint16_t extraFieldLength;
    // Название файла (размером filenameLength)
    uint8_t *filename;
    // Дополнительные данные (размером extraFieldLength)
    uint8_t *extraField;
};ByteBuffer buf = ByteBuffer.wrap(result);
buf.order(ByteOrder.LITTLE_ENDIAN);
int i = 0;
while (i < result.length - 4) {
i++;
}int sig = buf.getInt(i);if (sig == 0x04034b50) { // LOC_SIG
}buf.putInt(i + 14, fakeCRC);i += 30;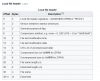
Это может работать с .Ogg файлами и есть ли эффективные способы?
Можно "растянуть" музыкуА какие ещё есть способы?
Спасибо, буду смотретьДа на самом деле дофига ещё способов.
Я понял как это работает. Очень необычный способСпойлер: Откуда я взял числа 14 и 30
В этом случае будут потери исходного качестваМожно "растянуть" музыку
Для запуска этой музыки нужно запускать её с pitch "2" То есть в два раза быстрее. Или сжать её и запускать с pitch "0,1"

Способ прикольный. Жаль что сработает только на абсолютного дурачка. Так же просто написать мод, который перепакует распарсеный ресурспак назад в целостный архив.Майнкрафт всё также читает правильно
ДаВ этом случае будут потери исходного качества
Не все могут создать мод. Те, кто не могут, попадают под понятие "абсолютного дурачка" ?Способ прикольный. Жаль что сработает только на абсолютного дурачка. Так же просто написать мод, который перепакует распарсеный ресурспак назад в целостный архив.
А не нужно всех. Достаточно одного чувачка, который напишет такое и зальет на modrinch/curseforge. И вся такая защита ресурспака пойдет прахом.Не все могут создать мод
Спасибо, спасибо!Готовая программа в самом конце сообщения
Почему "один чувак" должен что-то писать и ещё заливать?А не нужно всех. Достаточно одного чувачка, который напишет такое и зальет на modrinch/curseforge. И вся такая защита ресурспака пойдет прахом.
По самым разным причинам. Кто-то может захотеть выкачать ваш ресурспак во что бы то ни стало и как итог - поделиться и им, и инструментом для его скачивания. Поделиться успехами труда - естественно для человека.Почему "один чувак" должен что-то писать и ещё заливать?
Важно понимать устойчивости защиты вместо того чтобы жить в иллюзии абсолютной защищённости:Вы предлагаете не создавать какую либо защиту?
Я не спорю что любая защита может быть сломана. Мне было интересно как реализуется защита ресурс пака. К примеру я знаю как защитить текстуры и модели. Было интересно кто что знает и какие способы защиты доступны. Видел что один разработчик продавал программу для защиты ресурспака. так что решил спросить на сколько это оправданно и реально ли защитить к примеру .ogg (звуковой) файлЯ думаю что вложения защиту ресурс пака не оправдывают себя и дешевле вовсе отказаться от нее т.к. надёжно реализовать ее для ванильных клиентов невозможно.
Вы предлагаете отказаться от защиты, это интересное мнениеДостаточно одного чувачка, который напишет такое и зальет на modrinch/curseforge. И вся такая защита ресурспака пойдет прахом.