
- Баллы
- 36
- Имя в Minecraft
- SniperAndTrapper
Помните тот легендарный вирус PluginMetrics который активировался 1 сентября и отправил многих школьников учиться вместо того чтобы развивать бизнес по продаже админок? (тык)
Так вот, кажется, появилась его новая версия, и она опять маскируется под сборщик статистики, только на этот раз называется bStats.jar
Сразу же расскажу как это лечить.
С чего всё началось: вчера какой-то человек рекламировал в дискорде своё видео со сливом очередной гриферской сборки. Я решил по приколу скачать её и запустить на виртуальной машине. Скачал, запустил, и вижу это:
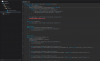
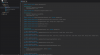
Решил узнать из какого плагина это идёт и начал с самого лёгкого - uLobby (он и оказался загрузчиком вируса). В его главном классе был весь нужный функционал, но также там зачем-то вызывался казалось бы бесполезный метод inject:
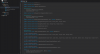
Зайдя в класс ConfigListener, я сразу увидел, что он использует что-то из класса java.net.URL (зачем маленькому плагину стучать в интернет?), а вот всё остальное было обфусцировано и не поддалось деобфускации (на самом деле мне просто было лень искать нужный трансформер)
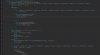
Если у вас есть желание разобрать это, милости прошу
Потом я запустил сервер только с плагином bStats.jar и решил понять как он работает. И тут случилось самое интересное: разработчик вируса поступил как идиот и зачем-то сделал отправку логов через телеграм бота, и я смог увидеть в анализаторе трафика токен от его бота:
Сам плагин, как я понял, написан, используя java native interface, а значит хрен я смогу понять его функционал не разбираясь в ассемблере
Но если вы в этом разбираетесь, держите (пароль 123)
Внутри этого плагина был файл x64-windows.dll, на который 27 детектов на virustotal, так что аккуратнее с запуском на реальном компьютере.
Вспоминаем про токен от телеграм бота. Авторизовавшись по нему я увидел, что бот отсылает своему хозяину (@arbuzer13371, tg://user?id=963877727) айпи адрес, директорию сервера и содержимое файла server.properties
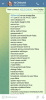
Сообщения летят довольно часто, примерно раз в 2-3 минуты, в основном с панельных хостингов (судя по тому, что на 90% серверах директория /home/container)
Эти сервера реальные, я смог зайти на многие из них, а так же подключиться по rcon,. А так как часто в сборках есть плагин plugmanx, то имея rcon или права администратора (многие сервера находятся за bungeecord и оказывается всё ещё не защищены от bungeehack, заходи с аккаунта админа без пароля, не хочу) можно выполнить произвольный код.
В заключение хочу сказать, что если вы пользуетесь панельным хостингом, то попросите его администрацию запретить иметь этот файл и заблокировать у себя домен откуда качается вирус (для них это несложно), ну и поделитесь этой статьёй с тем кто скинул вам сборку или плагин с вирусом.
Так вот, кажется, появилась его новая версия, и она опять маскируется под сборщик статистики, только на этот раз называется bStats.jar
Сразу же расскажу как это лечить.
1. Выключите сервер и удалите плагин bStats.jar
2. Выключите интернет
3. Запустите сервер
4. В консоли все плагины, в которых есть загрузчик вируса, выдадут ошибку, что не удалось определить айпи хоста antigavnoserver.download
5. Перекачайте все эти плагины с официальных источников
6. А лучше перекачайте все плагины и ядро, а также удалите папки cache и libraries
7. А ещё лучше вообще не качайте готовые сборки
8. Проверьте комп антивирусом
С чего всё началось: вчера какой-то человек рекламировал в дискорде своё видео со сливом очередной гриферской сборки. Я решил по приколу скачать её и запустить на виртуальной машине. Скачал, запустил, и вижу это:
Решил узнать из какого плагина это идёт и начал с самого лёгкого - uLobby (он и оказался загрузчиком вируса). В его главном классе был весь нужный функционал, но также там зачем-то вызывался казалось бы бесполезный метод inject:
Зайдя в класс ConfigListener, я сразу увидел, что он использует что-то из класса java.net.URL (зачем маленькому плагину стучать в интернет?), а вот всё остальное было обфусцировано и не поддалось деобфускации (на самом деле мне просто было лень искать нужный трансформер)
Если у вас есть желание разобрать это, милости прошу
Потом я запустил сервер только с плагином bStats.jar и решил понять как он работает. И тут случилось самое интересное: разработчик вируса поступил как идиот и зачем-то сделал отправку логов через телеграм бота, и я смог увидеть в анализаторе трафика токен от его бота:
Сам плагин, как я понял, написан, используя java native interface, а значит хрен я смогу понять его функционал не разбираясь в ассемблере
Но если вы в этом разбираетесь, держите (пароль 123)
Внутри этого плагина был файл x64-windows.dll, на который 27 детектов на virustotal, так что аккуратнее с запуском на реальном компьютере.
Вспоминаем про токен от телеграм бота. Авторизовавшись по нему я увидел, что бот отсылает своему хозяину (@arbuzer13371, tg://user?id=963877727) айпи адрес, директорию сервера и содержимое файла server.properties
Сообщения летят довольно часто, примерно раз в 2-3 минуты, в основном с панельных хостингов (судя по тому, что на 90% серверах директория /home/container)
Эти сервера реальные, я смог зайти на многие из них, а так же подключиться по rcon,. А так как часто в сборках есть плагин plugmanx, то имея rcon или права администратора (многие сервера находятся за bungeecord и оказывается всё ещё не защищены от bungeehack, заходи с аккаунта админа без пароля, не хочу) можно выполнить произвольный код.
В заключение хочу сказать, что если вы пользуетесь панельным хостингом, то попросите его администрацию запретить иметь этот файл и заблокировать у себя домен откуда качается вирус (для них это несложно), ну и поделитесь этой статьёй с тем кто скинул вам сборку или плагин с вирусом.
Вложения:
Последнее редактирование:


