
- Баллы
- 96
- Имя в Minecraft
- NuaN
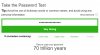
Длинный пароль сгенерировать и никто его никогда не забрутит.Тут имелось в виду что кто-то мог брутануть ркон пароль и его порт
16 символов хватит с головой

Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Длинный пароль сгенерировать и никто его никогда не забрутит.Тут имелось в виду что кто-то мог брутануть ркон пароль и его порт
Это такая уязвимость в NodeJS? Лучше тогда вручную от руки рандомных 16 символов написать и будет тебе уникальный парольЕсли генерить 16 значный пароль много раз, один из паролей может быть паролем ко ркону

Иптаблес не не слышал? Ну а на вебсервер прикручивается капча от гугла например, автоматически не подобрать.Тут имелось в виду что кто-то мог брутануть ркон пароль и его порт
Самый надёжный генератор паролей по моему мнению - генератор из ввода с клавиатуры и движений мышью (как в VeraCrypt)Могут использовать генератор рандомных символов в nodejs
А чем обычные сайты по генерации паролей плохие? Я, например, этим всегда пользуюсь: [не реклама] https://passwordsgenerator.net/ [/не реклама]Самый надёжный генератор паролей по моему мнению - генератор из ввода с клавиатуры и движений мышью (как в VeraCrypt)
Ничем. Просто ставим сложный пароль, и закрываем перебор fail2ban'ом, всё.А чем обычные сайты по генерации паролей плохие?
И гугл капчу еще повесить.А что мешает сделать RCON только в локальной сети, на саму панель повесить сложное имя пользователя и пароль, и добавить тайм-аут на попытки авторизации
Слишком стандартный набор символов, можно еще больше закастомить). Или вовсе авторизация по сертификату, а это ключ в 4 килобайта, еще и используется автоматически браузером. Хотя тут есть один недостаток, нужно приобрести ssl, иначе браузер станет матюкаться.А чем обычные сайты по генерации паролей плохие? Я, например, этим всегда пользуюсь: [не реклама] https://passwordsgenerator.net/ [/не реклама]
Даже если сайты подобные плохие - можно ж от руки постучать по клавиатуре и будет тебе надежный пароль.
В следующем обновлении постараюсь добавить инструмент для генерации паролей, капчу на авторизацию и rate-limit по IP на API авторизации, чтобы нельзя было использовать в обход формыСлишком стандартный набор символов, можно еще больше закастомить). Или вовсе авторизация по сертификату, а это ключ в 4 килобайта, еще и используется автоматически браузером. Хотя тут есть один недостаток, нужно приобрести ssl, иначе браузер станет матюкаться.
https://github.com/Seeroy/kubek-minecraft-dashboard/releases/tag/v1.1.3В следующем обновлении постараюсь добавить инструмент для генерации паролей, капчу на авторизацию и rate-limit по IP на API авторизации, чтобы нельзя было использовать в обход формы
Это для администрации панель, а не для игроков.Сделать систему прав для доступа как на атерносе чтобы школотроны не могли делать то что им вздумается:
Авторизация с полным доступом, паролем и никнеймом:
А кто отменял школо-администрацию? Они тоже могут натворить делов. Поэтому лучше перестраховаться и давать меньше прав новым администраторам.Это для администрации панель, а не для игроков.
Ну об этом я уже ранее писал, про пользователей и распределение возможностей.А кто отменял школо-администрацию? Они тоже могут натворить делов. Поэтому лучше перестраховаться и давать меньше прав новым администраторам.
Было бы неплохо еще ограничение возможностей для пользователей добавить, что бы можно было давать доступ модераторам. Ну там чисто консоль читать, белый список команд на пользователя, доступ только на определенный сервер или группу серверов.Где писал? Я вот всю тему пересмотрел и ничего про это не увидел, кроме 2 и 3 страницы
А к текущему серверу можно прикрутить панель?https://github.com/Seeroy/kubek-minecraft-dashboard/releases/tag/v1.1.3
Капчу решил не добавлять