- Баллы
- 103

Установить приложение
Как установить приложение на iOS
Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нем неправильно.
Необходимо обновить браузер или попробовать использовать другой.
Необходимо обновить браузер или попробовать использовать другой.
-
Этот сайт использует файлы cookie. Продолжая пользоваться данным сайтом, Вы соглашаетесь на использование нами Ваших файлов cookie. Узнать больше.
-
Данный раздел создан исключительно для релизов! Вопросы по лаунчеру или обвязке задавайте ТОЛЬКО в соответсвующей теме автора. Любые другие темы будут удалены, а авторы понесут наказание.
Веб Личный Кабинет v0.8.0
- Тема в разделе "Веб-обвязки и лаунчеры", создана пользователем FaiCraft, .
- Баллы
- 153
@morfik, либо <center></center> либо бери в параграф и пиши атрибут align="center"
- Баллы
- 103
@morfik, либо <center></center> либо бери в параграф и пиши атрибут align="center"
<div align="center">{include file="/lk/index.php"}</div>
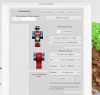
и центром тоже пользовался, результат одинаковый
Вложения:

- Баллы
- 153
- Имя в Minecraft
- K773
<div align="center">{include file="/lk/index.php"}</div>
и центром тоже пользовался, результат одинаковый
В стилях у объекта "bgobj" убери "width:270px;"
- Баллы
- 103
В стилях у объекта "bgobj" убери "width:270px;"
нету значения "270" не в style.css не в index.php

- Баллы
- 88
Допиши в стиле basislk следующее:нету значения "270" не в style.css не в index.php
position: relative;
left: 50px;
или можно отступом
margin-left: 50px;
оба способа проверил
(лучше отступом)

естественно добавлять в файле стилей находится в=>сайт/директория с индексом.пхп от лк/сss/style.css
- Баллы
- 103
- Имя в Minecraft
- DrCheater
Как сделать скрытый статус?
- Баллы
- 153
Этот лк не защищен от sql инъекций, лучше не использовать его пока автор не доработает его.
- Баллы
- 88
Этот лк не защищен от sql инъекций, лучше не использовать его пока автор не доработает его.
Я думаю этого не случится.
- Баллы
- 153
@log_inil, я не знаю почему автор запросил разработку, годно получилось, но без защиты.
- Баллы
- 88
@log_inil, я не знаю почему автор запросил разработку, годно получилось, но без защиты.
Да правда получилось круто, я в пхп не рублю (ну кроме вывода какойнить инфы типо echo)
Но там много эту защиту делать?
Или с нуля всё пилить (что дольше)?
- Баллы
- 153
@log_inil, надо просто обработать всё, что заносится в базу из textbox'a функциями mysql_real_escape_string() и strip_tags() чтобы наверника 
- Баллы
- 88
не в тему но не знаешь что за лк ?
Помойму кто-то уже предлагал это.@log_inil, надо просто обработать всё, что заносится в базу из textbox'a функциями mysql_real_escape_string() и strip_tags() чтобы наверника
- Баллы
- 153
@log_inil, если уже предлагали, то автор точно не вернется к разработке.
@log_inil, Про ЛК (скрин) не разу не видел.
@log_inil, Про ЛК (скрин) не разу не видел.
- Баллы
- 88
@log_inil, если уже предлагали, то автор точно не вернется к разработке.
Пичаль
нашёл
Быдлокодеры, не умеющие защищать скрипты от скуль, держите мини-совет (код для лентяев).
Банальное выпиливание "опасных" символов из массива $_POST
PHP:
Банальное выпиливание "опасных" символов из массива $_POST
PHP:
- foreach($_POST as $name => $value){$_POST[$name] = str_replace(array("'",'"',',','\\','<','>','$','%','.','-'),'',$value);}
@log_inil, если уже предлагали, то автор точно не вернется к разработке.
@log_inil, Про ЛК (скрин) не разу не видел.
Видел ещё один такой же, но белой раскраски на другом сайте.
- Баллы
- 153
@log_inil, ну пример с циклом foreach не очень удобен, легче будет обработать функциями которые я уже написал выше.
- Баллы
- 88
@log_inil, надо просто обработать всё, что заносится в базу из textbox'a функциями mysql_real_escape_string() и strip_tags() чтобы наверника
На сайте пхп пишет что
Данное расширение устарело, начиная с версии PHP 5.5.0, и будет удалено в будущем.
Используйте вместо него MySQLi PDO_MySQL
- Баллы
- 153
@log_inil, в MySQLi и PDO уже защищены от SQL инъекций и не нуждаются в этих функциях
- Баллы
- 88
@log_inil, в MySQLi и PDO уже защищены от SQL инъекций и не нуждаются в этих функциях
И типо MySQLi это совсем другое от стандартной MySQL?
Вообщем я туп и незнаю что такое пхп
- Баллы
- 153
@log_inil, ну я знаю что MySQLi намного быстрее чем MySQL, а вот PDO очень хорошо защищена. Ну по идее на MySQLi SQL инъекции не действуют (на сколько я знаю)