- Баллы
- 103
а мне зачем работает и ладноПоставь - updateFastCheck: true;
Оно вверх тормашками работает 🙄
xD
Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
а мне зачем работает и ладноПоставь - updateFastCheck: true;
Оно вверх тормашками работает 🙄
где тут мониторинг настраивается , ничишуя непоймуПоставь - updateFastCheck: true;
Оно вверх тормашками работает 🙄
java.net.connectexception: connection refused: connect
Отсутствие нормального соединения, хреновый интернет у хоста(или сам хост)примерно у 50% игроков выскакивает
Код:java.net.connectexception: connection refused: connect

Подскажите в чем проблема-то с авторизацией? не MD5 чтоли?
address: "localhost";
bindAddress: "0.0.0.0";
port: 7240;
# Auth handler
authHandler: "mysql";
authHandlerConfig: {
fetchAll: false;
address: "localhost";
port: 3306;
username: "root";
password: "mysql";
database: "test";
table: "accounts";
uuidColumn: "uuid";
usernameColumn: "login";
accessTokenColumn: "accessToken";
serverIDColumn: "serverID";
};
# Auth provider
authProvider: "mysql";
authProviderConfig: {
address: "localhost";
port: 3306;
username: "root";
password: "mysql";
database: "test";
query: "SELECT login FROM accounts WHERE (email=? OR login=?) AND password=MD5(MD5(?)) LIMIT 1";
queryParams: [ "%login%", "%login%", "%password%" ];
};
# Texture provider
textureProvider: "request";
textureProviderConfig: {
skinsURL: "http://skins.minecraft.net/MinecraftSkins/%username%.png";
cloaksURL: "http://skins.minecraft.net/MinecraftCloaks/%username%.png";
};
# Launch4J EXE binary building
launch4J: false;
# Compress files when updating using Inflate algorithm
compress: true;sashok724's LaunchServer v15.4 (build #92-discourse, 31.08.17)
19:23:47 [INFO] Setting up server script engine bindings
19:23:47 [INFO] JLine2 terminal enabled
19:23:47 [INFO] Reading RSA keypair
19:23:47 [INFO] Modulus CRC32: 0x37ec06d9
19:23:47 [INFO] Reading LaunchServer config file
19:23:47 [INFO] Syncing launcher binaries
19:23:47 [INFO] Syncing launcher binary file
19:23:47 [WARN] Missing launcher binary file
19:23:47 [INFO] Syncing launcher EXE binary file
19:23:47 [WARN] Missing launcher EXE binary file
19:23:47 [INFO] Syncing updates dir
19:23:47 [INFO] Syncing 'jre-8u131-linux32' update dir
19:23:48 [INFO] Syncing 'jre-8u131-linux64' update dir
19:23:49 [INFO] Syncing 'jre-8u131-macosx' update dir
19:23:50 [INFO] Syncing 'jre-8u131-win32' update dir
19:23:50 [INFO] Syncing 'jre-8u131-win64' update dir
19:23:51 [INFO] Syncing profiles dir
19:23:51 [INFO] Starting server socket thread
19:23:51 [INFO] Server socket thread successfully started
19:24:03 [INFO] Command 'auth "test" "test"'
19:24:03 [INFO] HikariCP pooling enabled for 'authProviderPool'
19:24:03 [ERROR] Incorrect username or password
19:24:08 [INFO] Command 'stop'
19:24:08 [INFO] Closing server socket listener
19:24:08 [INFO] LaunchServer stopped-- Хост: localhost
-- Версия PHP: 5.3.27
-- База данных: `test`
-- Структура таблицы `accounts`
CREATE TABLE IF NOT EXISTS `accounts` (
`id` bigint(20) NOT NULL AUTO_INCREMENT,
`login` char(32) DEFAULT NULL,
`email` varchar(50) DEFAULT NULL,
`password` char(32) DEFAULT NULL,
`tmp` char(32) NOT NULL DEFAULT '0',
`uuid` char(36) DEFAULT NULL,
`accessToken` char(32) DEFAULT NULL,
`serverID` varchar(41) DEFAULT NULL,
PRIMARY KEY (`id`),
UNIQUE KEY `Login` (`login`),
UNIQUE KEY `uuid` (`uuid`)
) ENGINE=MyISAM DEFAULT CHARSET=utf8 AUTO_INCREMENT=2 ;
-- Дамп данных таблицы `accounts`
INSERT INTO `accounts` (`id`, `login`, `email`, `password`, `tmp`, `uuid`, `accessToken`, `serverID`) VALUES
(1, 'test', '[email protected]', '098f6bcd4621d373cade4e832627b4f6', 'hlukz5nrzm549p3', 'a2c24a34-9256-11e7-aa54-002637bd3942', NULL, NULL);
-- Триггеры `accounts`
DROP TRIGGER IF EXISTS `setUUID`;
DELIMITER //
CREATE TRIGGER `setUUID` BEFORE INSERT ON `accounts`
FOR EACH ROW BEGIN
IF NEW.uuid IS NULL THEN
SET NEW.uuid = UUID();
END IF;
END
//
DELIMITER ;
/*!40101 SET CHARACTER_SET_CLIENT=@OLD_CHARACTER_SET_CLIENT */;
/*!40101 SET CHARACTER_SET_RESULTS=@OLD_CHARACTER_SET_RESULTS */;
/*!40101 SET COLLATION_CONNECTION=@OLD_COLLATION_CONNECTION */;
спасибо добрый человек, пойду дальше раскумаривать )))конфиг сервера - md5(md5(?)) изменить на md5(?)
Советую перед дальнейшими вопросами таки прочитать последние 20-40 страниц этой темы, 90% вопросов уже отвеченоспасибо добрый человек, пойду дальше раскумаривать )))
читал, про MD5 находил, но там к веб части относилось, я сперва несколько суток когда время было читал, а потом уже спросилСоветую перед дальнейшими вопросами таки прочитать последние 20-40 страниц этой темы, 90% вопросов уже отвечено
что за CMS ?читал, про MD5 находил, но там к веб части относилось, я сперва несколько суток когда время было читал, а потом уже спросил
webMCR старая, авторизация уже работает, теперь клиент не запускается )))что за CMS ?
если DLE с версии 11.2 сменили алгоритм генерации пароля
Очень зря. Она уязвимая и не поддерживается, ставь последнюю(reloaded).webMCR старая
у меня сервер для "своих" "домашний", даже если найдут и попортят сделаю откатОчень зря. Она уязвимая и не поддерживается, ставь последнюю(reloaded).
На последней и модулей больше, и писать самому их проще.


address: "тут ip";
bindAddress: "0.0.0.0";
port: тут порт;

# Auth handler
authHandler: "textFile";
authHandlerConfig: {
file: "authHandler.cfg";
offlineUUIDs: true;
};

# Auth provider
authProvider: "request";
authProviderConfig: {
url: "http://сайт/auth-dle.php?login=%login%&password=%password%";
response: "OK:(?<username>.+)";
};

# Texture provider
textureProvider: "request";
textureProviderConfig: {
    skinsURL: "http://skins.minecraft.net/MinecraftSkins/%username%.png";
    cloaksURL: "http://skins.minecraft.net/MinecraftCloaks/%username%.png";
};

# Launch4J EXE binary building
launch4J: true;

# Compress files when updating using Inflate algorithm
compress: true;<?php
$auth = [
'logged' => false,
'login' => filter_input(INPUT_GET, 'login', FILTER_SANITIZE_STRING),
'password' => filter_input(INPUT_GET, 'password', FILTER_SANITIZE_STRING)
];
if( isset( $auth['login'] ) AND isset( $auth['password'] ) ) {
define( 'DATALIFEENGINE', true );
require_once( __DIR__ . '/engine/classes/mysql.php' );
require_once( __DIR__ . '/engine/data/dbconfig.php' );
$auth['login'] = $db->safesql( $auth['login'] );
$auth['password'] = $db->safesql( $auth['password'] );
if( strlen($auth['password']) > 72 ) $auth['password'] = substr($auth['password'], 0, 72);
$member_id = $db->super_query( "SELECT name, email, password, hash FROM dle_users WHERE name='{$auth['login']}' OR email='{$auth['login']}'" );
if( !$member_id['name'] AND !$member_id['email'] ) {
die('Введены неверные данные');
}
if( strlen($member_id['password']) == 32 && ctype_xdigit($member_id['password']) ) {
if( $member_id['password'] == md5(md5($auth['password'])) ) {
$auth['logged'] = true;
}
} else {
if( password_verify($auth['password'], $member_id['password']) ) {
$auth['logged'] = true;
}
}
if( $auth['logged'] ) {
session_regenerate_id();
if ( password_needs_rehash($member_id['password'], PASSWORD_DEFAULT) ) {
$member_id['password'] = password_hash($auth['password'], PASSWORD_DEFAULT);
$new_pass_hash = 'password='.$db->safesql($member_id['password']).', ';
} else $new_pass_hash = '';
if( function_exists('openssl_random_pseudo_bytes') ) {
$stronghash = md5(openssl_random_pseudo_bytes(15));
} else $stronghash = md5(uniqid( mt_rand(), TRUE ));
$salt = sha1( str_shuffle('abcdefghjkmnpqrstuvwxyz0123456789') . $stronghash );
$hash = '';
for($i = 0; $i < 9; $i ++) {
$hash .= $salt{mt_rand( 0, 39 )};
}
$hash = md5( $hash );
$member_id['hash'] = $hash;
$db->query( "UPDATE LOW_PRIORITY dle_users SET {$new_pass_hash}hash='{$hash}' WHERE name='{$member_id['name']}'" );
die('OK:'.$member_id['name'].'');
} else {
die('Ошибка при авторизации');
}
}
?><?php
header("Content-Type: text/plain; charset=UTF-8");
include('engine/api/api.class.php');
//Секретный ключ, проверяем, лаунчсервер ли делает запрос
$api_key_secret = "BaraBashka";
//Входящие параметры
$login = $_GET['login'];
$password = $_GET['password'];
$api_key = $_GET['api_key'];
if(empty($api_key) || strcmp($api_key, $api_key_secret) != 0) {
exit("Error 01");
}
if(empty($login) || empty($password)) {
exit("Empty login or password");
}
$auth_result = $dle_api->external_auth($login, $password);
echo($auth_result ? "OK:" . $login : "Incorrect login or password");
?><?php
include ('engine/api/api.class.php');
$login = $dle_api->db->safesql((string)$_GET['login']);
$password = (string)$_GET['password'];
$member_id = array ();
$member_id = $dle_api->db->super_query( "SELECT * FROM dle_users WHERE name='{$login}'" );
$success;
if(password_verify($password, $member_id['password'] ) ) {
$success = true;
}
echo($success ? 'OK:' . $login : 'Incorrect login or password');
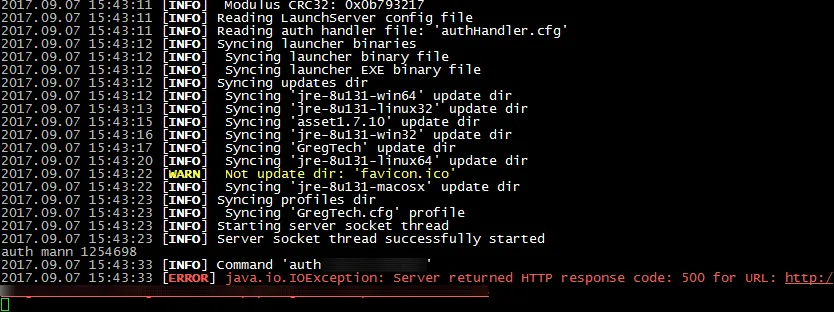
?>Зачем эти костыли с авторизацией через сайт, если можно сделать через базу данных?есть у кого нибудь **аное подключение к dle 11.2+? я же часов 12 себе мозг балгаркой пилю, никак немогу найти способ подключится к БД ни api ни отдельные файлы auth не работают, перепробовал кучу фиксов, файлов, средств ничего не помогло, вот впринцепе сама консолька.
Код:address: "тут ip"; bindAddress: "0.0.0.0"; port: тут порт; # Auth handler authHandler: "textFile"; authHandlerConfig: { file: "authHandler.cfg"; offlineUUIDs: true; }; # Auth provider authProvider: "request"; authProviderConfig: { url: "http://сайт/auth-dle.php?login=%login%&password=%password%"; response: "OK:(?<username>.+)"; }; # Texture provider textureProvider: "request"; textureProviderConfig: { skinsURL: "http://skins.minecraft.net/MinecraftSkins/%username%.png"; cloaksURL: "http://skins.minecraft.net/MinecraftCloaks/%username%.png"; }; # Launch4J EXE binary building launch4J: true; # Compress files when updating using Inflate algorithm compress: true;Код:<?php $auth = [ 'logged' => false, 'login' => filter_input(INPUT_GET, 'login', FILTER_SANITIZE_STRING), 'password' => filter_input(INPUT_GET, 'password', FILTER_SANITIZE_STRING) ]; if( isset( $auth['login'] ) AND isset( $auth['password'] ) ) { define( 'DATALIFEENGINE', true ); require_once( __DIR__ . '/engine/classes/mysql.php' ); require_once( __DIR__ . '/engine/data/dbconfig.php' ); $auth['login'] = $db->safesql( $auth['login'] ); $auth['password'] = $db->safesql( $auth['password'] ); if( strlen($auth['password']) > 72 ) $auth['password'] = substr($auth['password'], 0, 72); $member_id = $db->super_query( "SELECT name, email, password, hash FROM dle_users WHERE name='{$auth['login']}' OR email='{$auth['login']}'" ); if( !$member_id['name'] AND !$member_id['email'] ) { die('Введены неверные данные'); } if( strlen($member_id['password']) == 32 && ctype_xdigit($member_id['password']) ) { if( $member_id['password'] == md5(md5($auth['password'])) ) { $auth['logged'] = true; } } else { if( password_verify($auth['password'], $member_id['password']) ) { $auth['logged'] = true; } } if( $auth['logged'] ) { session_regenerate_id(); if ( password_needs_rehash($member_id['password'], PASSWORD_DEFAULT) ) { $member_id['password'] = password_hash($auth['password'], PASSWORD_DEFAULT); $new_pass_hash = 'password='.$db->safesql($member_id['password']).', '; } else $new_pass_hash = ''; if( function_exists('openssl_random_pseudo_bytes') ) { $stronghash = md5(openssl_random_pseudo_bytes(15)); } else $stronghash = md5(uniqid( mt_rand(), TRUE )); $salt = sha1( str_shuffle('abcdefghjkmnpqrstuvwxyz0123456789') . $stronghash ); $hash = ''; for($i = 0; $i < 9; $i ++) { $hash .= $salt{mt_rand( 0, 39 )}; } $hash = md5( $hash ); $member_id['hash'] = $hash; $db->query( "UPDATE LOW_PRIORITY dle_users SET {$new_pass_hash}hash='{$hash}' WHERE name='{$member_id['name']}'" ); die('OK:'.$member_id['name'].''); } else { die('Ошибка при авторизации'); } } ?>
Если остались ещё добрые люди помогите пожалуйста
Ещё пробовал 2 во такие фигни
Код:<?php header("Content-Type: text/plain; charset=UTF-8"); include('engine/api/api.class.php'); //Секретный ключ, проверяем, лаунчсервер ли делает запрос $api_key_secret = "BaraBashka"; //Входящие параметры $login = $_GET['login']; $password = $_GET['password']; $api_key = $_GET['api_key']; if(empty($api_key) || strcmp($api_key, $api_key_secret) != 0) { exit("Error 01"); } if(empty($login) || empty($password)) { exit("Empty login or password"); } $auth_result = $dle_api->external_auth($login, $password); echo($auth_result ? "OK:" . $login : "Incorrect login or password"); ?>Везде выдаёт одну и ту же ошибку, за исключением подключения к mysql там пишет просто неверный лог и пасс, а способ file не даёт мне гарантий на безопасность, поэтому прошу вашей помощи=)Код:<?php include ('engine/api/api.class.php'); $login = $dle_api->db->safesql((string)$_GET['login']); $password = (string)$_GET['password']; $member_id = array (); $member_id = $dle_api->db->super_query( "SELECT * FROM dle_users WHERE name='{$login}'" ); $success; if(password_verify($password, $member_id['password'] ) ) { $success = true; } echo($success ? 'OK:' . $login : 'Incorrect login or password'); ?>
ну как бы никто пока не придумал как из базы dle брать аккаунты после того как они поменяли вид кодировки паролей пользователей на Blowfish, что не даёт скриптам на прямую подключаться к базе данных, а разводить кучу левых баз как то ни желания ни времени нет, вот и приходится одно в другое интегрировать=) , как бы это упрощает пользователю вход на проект, чтобы не создавать на сайте, форуме, сервере по аккаунту, можно использовать 1 аккаунт на все ресурсы=) потому и ищу этот долбанный интегратор в базу Dle для способа шифровки Blowfish, а его ни у кого нет =) а cms старой версии не сильно хочется ставить, ибо там дыр как в друшлате, пичаль беда.Зачем эти костыли с авторизацией через сайт, если можно сделать через базу данных?
Мало того, что так вы ставите под удар ВСЕ сервера на равне с сайтом (сайт упал - авторизации нет), так ещё и время, затраченое для авторизации, возрастает