То что я показал в OVH даже близко не делается - там примитивные функции фаервола (очень примитивные)
У нас же под управлением полноценный комплекс защиты, где фильтрация происходит на всех уровнях, и на всех протоколах.
Что бы ты дурачек понимал, защита делиться на разные уровни по политикам и протоколам, в данном случае я показал единственную политику, которая регулирует только TCP протокол, и описанные в ней правила фильтруют только TCP.
Если твой мозг на столько узок, то я тебе напишу - протоколов десятки - и например протокол ICMP заворачивается уже в другую политику и имеет свой набор правил, точно так же и c UDP.
И если твой мозг проволился совсем в низ тела, то есть в задницу, то еще раз перечитай выше - что именно упало и что ни как не упало.
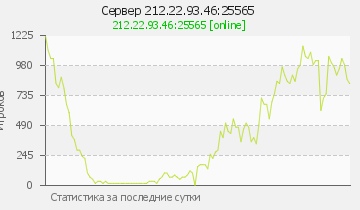
Могу тебе привести пример с твоего любимого мониторинга, где наглядно видно у кого что падает.
Атака на SRVGAME 320гбит около 30 мин.
Атака на твой сервер под защитой гаста 5 минут:
Мне кажется у тебя мозг на столько низко валиться, что скоро с пятой точки на пол упадет
😆😢👍