Обсудим Уязвимости серверов.

  • Автор темы Автор темы Revi
  • Дата начала Дата начала

Revi

Старожил
Пользователь
Баллы
103
Ник в Minecraft
useman
Добрый день,
Давно хотел такую тему создать, даже пытался, но форум не давал мне создать тему.
Надеюсь тема все-таки создам.
Итак, пишем свои сервера, или другие.
Я буду проверять их на запуск читов.
У меня свои обходы систем и так далее люди которые думают что я тупо пихаю чит в клиент сильно ошибаются.
Пример:
1, site.ru
2. login,password - не обязательно, но если хотите чтобы я быстро проверил лучше написать.
Вот и всё.
 
  • Нравится
Реакции: Neax
не расскажешь подробнее как ты это сделал? буду очень признателен
Открыл конфиг в лаунчере, получил ссылки и пароль от сессии, засунул в свой лаунчер и зашел на сервер.
Этот лаунчер не спасёт даже обфускация - всё необходимое (в т.ч. пароль от сессии) можно вытянуть через сниффер. А можно и не вытягивать, запустить игру, скопировать параметры запуска через процесс эксплорер, залить нужные читы и тупо запустить с консоли. Правда это менее удобно, чем запускать отдельным лаунчером.
И я промолчу про "универсальный обход", он ещё проще.
http://mgreenworld.org/
логин rubukkit ; пароль rubukkit
раньше были дырки, но вроде прикрыли, если сможете зайти на сервер с читами, расскажите пожалуйста как это сделать, чтобы мы залатали дырки
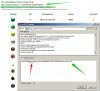
Забавы ради решил посмотреть на сайт.. вы это серьёзно? Кто писал скрипты? Почему все параметры в магазине передаются клиентом?

2014-05-19_23-18_Live HTTP Replay.jpg
http://mgreenworld.org/
логин rubukkit ; пароль rubukkit
раньше были дырки, но вроде прикрыли, если сможете зайти на сервер с читами, расскажите пожалуйста как это сделать, чтобы мы залатали дырки
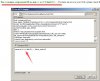
Продолжаем веселье, теперь пошли sql-иньекции.. вам бы стоило основательно проверить все скрипты.

2014-05-19_23-23_Live HTTP Replay.jpg
 
Открыл конфиг в лаунчере, получил ссылки и пароль от сессии, засунул в свой лаунчер и зашел на сервер.
Этот лаунчер не спасёт даже обфускация - всё необходимое (в т.ч. пароль от сессии) можно вытянуть через сниффер. А можно и не вытягивать, запустить игру, скопировать параметры запуска через процесс эксплорер, залить нужные читы и тупо запустить с консоли. Правда это менее удобно, чем запускать отдельным лаунчером.
И я промолчу про "универсальный обход", он ещё проще.

Забавы ради решил посмотреть на сайт.. вы это серьёзно? Кто писал скрипты? Почему все параметры в магазине передаются клиентом?

Посмотреть вложение 22127

Продолжаем веселье, теперь пошли sql-иньекции.. вам бы стоило основательно проверить все скрипты.

Посмотреть вложение 22129
а что за дополнение для firefox? где его взять?
сам сайт как и лаунчер моего друга, попросил помочь с выявлением дыр. Сам я туп в программировании поэтому решил обратиться к вам. Можно взять ваш скайп и проконсультироваться? задалбывать не буду, пару вопросов и всё
 
Последнее редактирование:
а что за дополнение для firefox? где его взять?
сам сайт как и лаунчер моего друга, попросил помочь с выявлением дыр.
Дополнения для лисы берутся в разделе "Дополнения" лисы. Да, я кэп, но 95% дополнений лежит там. Вместо расширения для одной лисы можно использовать, например, Charles, который можно настроить на работу с любым браузером(а в данном случае можно взять оперу и через неё править значения полей).
Поправить этот магазин практически невозможно, лучше всё же полностью переделать его.
 
Alexey123, Alexey123,
Дополнения для лисы берутся в разделе "Дополнения" лисы. Да, я кэп, но 95% дополнений лежит там. Вместо расширения для одной лисы можно использовать, например, Charles, который можно настроить на работу с любым браузером(а в данном случае можно взять оперу и через неё править значения полей).
Поправить этот магазин практически невозможно, лучше всё же полностью переделать его.
отредактируй его, потом посмотри на главной, высветится "обнаружен мошенник" и админ его банит
 
Alexey123, Alexey123,

отредактируй его, потом посмотри на главной, высветится "обнаружен мошенник" и админ его банит
...ну ведь костыль это. Можно просто передавать ID предмета и количество(если так ещё не сделано).
 
А я вот недавно нашёл баг, который есть во всех лаунчерах, и его нельзя зафиксить :3
Даже не просите, никому не скажу 😎
 
А я вот недавно нашёл баг, который есть во всех лаунчерах, и его нельзя зафиксить :3
Даже не просите, никому не скажу 😎
Надеюсь, ты не о подмене minecraft.jar перед запуском клиента.
 
Касательно JCR: Пассивная XSS в веб-обвязке, /scripts/jcr_news.php, параметр $_GET['color'] никак не фильтруется.

PHP:
        <style type="text/css">
            html, body {
                font-family: Arial, Tahoma, Helvetica, sans-serif;
                font-size: 9px;
                color: <?php echo $_GET['color']; ?>;
                margin: 0;
            }
            .title { font-size: 10px; }
            .text { font-size: 9px; }
            a { color: <?php echo $_GET['color']; ?>; text-decoration: none; }
            img { border:0; margin:0; }
        </style>
    </head>
    <body>
 
#UP!
Если в кристалликсе практически не меняли лаунчер, то есть обход джавы на нём. Кому интересно - отпишитесь, дам классы.
Осталось модифицировать ClassLoader. Лаунчер не нужно даже декомпилировать, но классов понаделали 😆
 
Последнее редактирование:
#UP!
Если в кристалликсе практически не меняли лаунчер, то есть обход джавы на нём. Кому интересно - отпишитесь, дам классы.
Осталось модифицировать ClassLoader. Лаунчер не нужно даже декомпилировать, но классов понаделали 😆
Так в лаунчере и нет защиты, она в клиенте..
 
Назад
Верх Низ