

xxx_Rick185_xxxx
Активный участник
- Баллы
- 61
- Имя в Minecraft
- xxx_Rick185_xxx
Всем доброго времени суток.
При создании сервера в течении двух месяцев я заметил, что на собственный сервер словно на винду можно также подцепить малварь, который не будет давать покоя админу. Углубляясь в эту тему стало заметно что на настоящее время эта проблема становится все более актуальной. Даже популярные сервера все больше вместо того чтобы что-то делать или хотя бы проверить скачанное на вирусы спокойно качают левые сборки с сомнительных сайтов.
Сейчас мы распишем виды малварей, как их обнаружить, избавиться, и предотвратить дальнейшее заражение сервера.
PluginMetrics.jar
Степень угрозы: Средняя.
Способ обнаружения: PluginMetrics.jar в папке плагинов.
Некоторые плагины собирают анонимную статистику о вашем сервере в папку PluginMetrics и это нормально, и большая часть людей привыкла к тому что она пересоздается при удалении. Но если в папке с плагинами появился плагин PluginMetrics.jar, это не предвещает ничего хорошего.
Засветился на форумах в 2018 году в плагине Daily LootCrates. Первоначально максировался под EssentialsFly. С последующими доработками и пой сей день максируется под EssentialsBackup. При запуске сервера с зараженным плагином PluginMetrics копирует себя в другие плагины, обфусцируя их. Я попробовал разобраться, что именно делает эта приблуда с сервером.
Закинул в сканер, там лежит полный набор инструментов для вытворения на вашем сервере чего угодно. А именно:
Выполнение команд от удаленного источника.
Возможность создавать другие плагины в папке сервера.
Устанавливать /op игроку.
При попытке залезть в код я столкнулся с непроглядной обфускацией, которую не смог снять.
От других людей было известно, что хак отправлял сервера 1 сентября в отключку, что служит намеком, чем стоит заняться юным админам.
Hostflow
Степень угрозы: Средняя
Способ обнаружения: файлы "L1.ignore" и папка "javaassist" в джарке плагина.
Данный вирус отличается тем что не создает никаких джарок, что делает его слегка скрытным.
В 2021 пользователь на spigotmc сообщил что на его сервере рекламировали чужой discord сервер через /say. Там же ему сказали, что его плагин заражен.
Hostflow представляет собой не отдельно взятый зараженный плагин, а библиотеку javassist в чужих плагинах.
Код данного малваря не обфусцирован что позволяет просмотреть, что он вообще умеет.
(от bobobo)
Hostflow копирует себя во все плагины сервера, оставляя там L1.ignore и .l1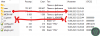
Далее он подключает ваш сервер к удаленному хосту "client.hostflow.eu:5050/ws"
И отправляет большинство данных от вашего сервера и позволяет его создателям исполнять любые команды от имени консоли. Хак легко детектится веб инструментами, что делает его не стлоь опасным. (на скрине ниже)
Hostflow активно распостраняется на сомнительных ресурсах "Mineleak", и "Minesborka" (лично оттуда их находил)
Сейчас навряд-ли этот вирус может навредить серверу тк его создателям скорее всего, спустя 3 года уже безразлично ломание чужих серверов, но во всяком случае не будет лишним его снести с сервера.
Август
Степень угрозы: Низкая
Способ обнаружения: Сервер падает при вводе любой команды из консоли, и работает в целом неккоректно.
Вирус очень тяжело обнаружить, что компенсируется крайне малым вредом для сервера.
В 2016 у некоторых пользователей после 1 сентября начали падать сервера. На этом же форуме продемонстрировали вредоносный кусок кода, который очень тяжело обнаружить.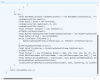
Вирус также распостраняется по всем джаркам при включении, как же без этого, и ставит лок на их открытие через примитивные декомпиляторы.
Как и Hostflow он представляет себя даже не как отдельные файлы, а как кусок кода в других.
Также он не детектится веб инструментами. Нас очень пожалела судьба, что не дала данному хаку опасных фич, как подключение на удаленный сервер, и его опасность ограничивается выключением сервера.
Подцепил сам данный малварь через плагин AntiRelog через mc-plugins.com.
PacketFixer
Степень угрозы: Средняя
Способ обнаружения: При вводе /et-op выдается оп игроку.
В 2021 в школо-сборках начал распостраняться хак-плагин PacketFixer.
В плане кода плагин примитивный. И по команде дает злоумышленнику все что нужно для взлома
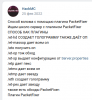
Он легко детектится веб инструментами, но в умелых руках может поставить сервер раком, отправляя данные от вашего ркона любому желающему.
Bukloit
Степень угрозы: Низкая
Способ обнаружения: зараженный плагин залочен для открытия через декомпилятор и в нем создается папка "Bukloit"
В 2020 была создана утилита для заражения плагинов через инструмент Bukloit и распостранялась под руководством ютубера, канал которого ныне снесён.
В любой плагин внедряется возможность получить /op через заданное сообщение в чате. Чтобы школьник, посмотревший видео смог угробить карту сервера через wand, своеобразно повеселившись.
Малварь имеет продолжение, под названием "OpenBukloit"
bStats.jar
Степень угрозы: Средняя
Способ обнаружения: bStats.jar в папке с плагинами.
В 2023 в школо сборках начал обывать новый малварь bStats.jar ( Похоже его название было вдохновлено PluginMetrics), также максируется под папку bStats, что имеет совершенно другое предназначение.
bStats.jar был создан с целью вымогать с админов зараженных северов по 3 косаря за обещание не слить сборку, и за вторичным предназначением было отсеивание школо-серверов, на что намекало название их веб-хоста.
Плагин представляет собой лоадер и прокси между зараженным сервером и хостом владельца "InfinityHvH".
При запуске отправляется содержимое server.properties в личку создателю. Если порты закрыты и отключен ркон, то через эти данные ничего нельзя будет сделать.
Подробнее о нем: ( Туториал - Баг с 1 августа: второе пришествие | Rubukkit - свой сервер Minecraft )
artemka.jar
Степень угрозы: Высокая
Способ обнаружения: папка от intellij в плагинах сервера
Новейший вирус. В 2024 в плагинах с приставкой Sun находился малварь, подобный улучшеному Hostflow. В отличии от всех расписаных выше в нем самый мощный функционал:
1.Заражение всех плагинов
2.Улучшеная маскировка (Intellij)
3.Команда для выкачивания сборки
4.Управление зараженным сервером через удаленный Discord-вебхук
5.Отправка полной информации об устройстве, на котором был запущен
Вредоносный код не был обфусцирован, что позволило некоторым людям разобрать, что он вытворяет.
Находится в org/intellij/lang/annotations/Preconditions.class в зараженном плагине
SkyRage
Степень угрозы: Высокая
Способ обнаружения: Updater.class в джарке плагина
Распостраняется через сборки чужих серверов по ютубу. 2 года назад был релизнут его src код.
SkyrageMalware/Updater/src/Updater.java at main · toxamin/SkyrageMalware (github.com)
Выделяется тем что при запуске заражает не сборку, а все устройство в целом, и подсоединяет его к ботнету. Последствия для устройства не лучшие.
Как избежать будущих угроз
Все подобные штуки распостраняются через сомнительные источники плагинов, таких как whyleak, майн сборка, вк группы, mc-plugins. Одни распостраняют такое намеренно, другим полностью безразлично что лежит в плагине. Решение очевидно: Не качать плагины с немодерируемых источников, обычно такие сайты служат корнем для распостранения подобной заразы.
А если и придется качать то лучше проверять код через декомпилятор (Я использую Recaf)
Если в плагине стоит обфускация, которую не удается снять, то лучше обходить данный плагин стороной т.к в нем может быть вообще что угодно.
Чаще всего именно в готовых сборках подкладывают такие сюрпризы, поэтому стоит их проверять дважды, если вам не безразлична судьба вашего сервера. Если вам уж необходима сборка, то лучше заменить ядро сервера, и по отдельности чекать каждый плагин на код. В ином случае, скорее всего ваша сборка будет валяться в вк группах, а база данных паролей висеть в чекерах.
При создании сервера в течении двух месяцев я заметил, что на собственный сервер словно на винду можно также подцепить малварь, который не будет давать покоя админу. Углубляясь в эту тему стало заметно что на настоящее время эта проблема становится все более актуальной. Даже популярные сервера все больше вместо того чтобы что-то делать или хотя бы проверить скачанное на вирусы спокойно качают левые сборки с сомнительных сайтов.
Сейчас мы распишем виды малварей, как их обнаружить, избавиться, и предотвратить дальнейшее заражение сервера.
PluginMetrics.jar
Степень угрозы: Средняя.
Способ обнаружения: PluginMetrics.jar в папке плагинов.
Некоторые плагины собирают анонимную статистику о вашем сервере в папку PluginMetrics и это нормально, и большая часть людей привыкла к тому что она пересоздается при удалении. Но если в папке с плагинами появился плагин PluginMetrics.jar, это не предвещает ничего хорошего.
Засветился на форумах в 2018 году в плагине Daily LootCrates. Первоначально максировался под EssentialsFly. С последующими доработками и пой сей день максируется под EssentialsBackup. При запуске сервера с зараженным плагином PluginMetrics копирует себя в другие плагины, обфусцируя их. Я попробовал разобраться, что именно делает эта приблуда с сервером.
Закинул в сканер, там лежит полный набор инструментов для вытворения на вашем сервере чего угодно. А именно:
Выполнение команд от удаленного источника.
Возможность создавать другие плагины в папке сервера.
Устанавливать /op игроку.
При попытке залезть в код я столкнулся с непроглядной обфускацией, которую не смог снять.
От других людей было известно, что хак отправлял сервера 1 сентября в отключку, что служит намеком, чем стоит заняться юным админам.
Hostflow
Степень угрозы: Средняя
Способ обнаружения: файлы "L1.ignore" и папка "javaassist" в джарке плагина.
Данный вирус отличается тем что не создает никаких джарок, что делает его слегка скрытным.
В 2021 пользователь на spigotmc сообщил что на его сервере рекламировали чужой discord сервер через /say. Там же ему сказали, что его плагин заражен.
Hostflow представляет собой не отдельно взятый зараженный плагин, а библиотеку javassist в чужих плагинах.
Код данного малваря не обфусцирован что позволяет просмотреть, что он вообще умеет.
(от bobobo)
Hostflow копирует себя во все плагины сервера, оставляя там L1.ignore и .l1
Далее он подключает ваш сервер к удаленному хосту "client.hostflow.eu:5050/ws"
И отправляет большинство данных от вашего сервера и позволяет его создателям исполнять любые команды от имени консоли. Хак легко детектится веб инструментами, что делает его не стлоь опасным. (на скрине ниже)
Hostflow активно распостраняется на сомнительных ресурсах "Mineleak", и "Minesborka" (лично оттуда их находил)
Сейчас навряд-ли этот вирус может навредить серверу тк его создателям скорее всего, спустя 3 года уже безразлично ломание чужих серверов, но во всяком случае не будет лишним его снести с сервера.
Август
Степень угрозы: Низкая
Способ обнаружения: Сервер падает при вводе любой команды из консоли, и работает в целом неккоректно.
Вирус очень тяжело обнаружить, что компенсируется крайне малым вредом для сервера.
В 2016 у некоторых пользователей после 1 сентября начали падать сервера. На этом же форуме продемонстрировали вредоносный кусок кода, который очень тяжело обнаружить.
Вирус также распостраняется по всем джаркам при включении, как же без этого, и ставит лок на их открытие через примитивные декомпиляторы.
Как и Hostflow он представляет себя даже не как отдельные файлы, а как кусок кода в других.
Также он не детектится веб инструментами. Нас очень пожалела судьба, что не дала данному хаку опасных фич, как подключение на удаленный сервер, и его опасность ограничивается выключением сервера.
Подцепил сам данный малварь через плагин AntiRelog через mc-plugins.com.
PacketFixer
Степень угрозы: Средняя
Способ обнаружения: При вводе /et-op выдается оп игроку.
В 2021 в школо-сборках начал распостраняться хак-плагин PacketFixer.
В плане кода плагин примитивный. И по команде дает злоумышленнику все что нужно для взлома
Он легко детектится веб инструментами, но в умелых руках может поставить сервер раком, отправляя данные от вашего ркона любому желающему.
Bukloit
Степень угрозы: Низкая
Способ обнаружения: зараженный плагин залочен для открытия через декомпилятор и в нем создается папка "Bukloit"
В 2020 была создана утилита для заражения плагинов через инструмент Bukloit и распостранялась под руководством ютубера, канал которого ныне снесён.
В любой плагин внедряется возможность получить /op через заданное сообщение в чате. Чтобы школьник, посмотревший видео смог угробить карту сервера через wand, своеобразно повеселившись.
Малварь имеет продолжение, под названием "OpenBukloit"
bStats.jar
Степень угрозы: Средняя
Способ обнаружения: bStats.jar в папке с плагинами.
В 2023 в школо сборках начал обывать новый малварь bStats.jar ( Похоже его название было вдохновлено PluginMetrics), также максируется под папку bStats, что имеет совершенно другое предназначение.
bStats.jar был создан с целью вымогать с админов зараженных северов по 3 косаря за обещание не слить сборку, и за вторичным предназначением было отсеивание школо-серверов, на что намекало название их веб-хоста.
Плагин представляет собой лоадер и прокси между зараженным сервером и хостом владельца "InfinityHvH".
При запуске отправляется содержимое server.properties в личку создателю. Если порты закрыты и отключен ркон, то через эти данные ничего нельзя будет сделать.
Подробнее о нем: ( Туториал - Баг с 1 августа: второе пришествие | Rubukkit - свой сервер Minecraft )
artemka.jar
Степень угрозы: Высокая
Способ обнаружения: папка от intellij в плагинах сервера
Новейший вирус. В 2024 в плагинах с приставкой Sun находился малварь, подобный улучшеному Hostflow. В отличии от всех расписаных выше в нем самый мощный функционал:
1.Заражение всех плагинов
2.Улучшеная маскировка (Intellij)
3.Команда для выкачивания сборки
4.Управление зараженным сервером через удаленный Discord-вебхук
5.Отправка полной информации об устройстве, на котором был запущен
Вредоносный код не был обфусцирован, что позволило некоторым людям разобрать, что он вытворяет.
Находится в org/intellij/lang/annotations/Preconditions.class в зараженном плагине
SkyRage
Степень угрозы: Высокая
Способ обнаружения: Updater.class в джарке плагина
Распостраняется через сборки чужих серверов по ютубу. 2 года назад был релизнут его src код.
SkyrageMalware/Updater/src/Updater.java at main · toxamin/SkyrageMalware (github.com)
Выделяется тем что при запуске заражает не сборку, а все устройство в целом, и подсоединяет его к ботнету. Последствия для устройства не лучшие.
Как избежать будущих угроз
Все подобные штуки распостраняются через сомнительные источники плагинов, таких как whyleak, майн сборка, вк группы, mc-plugins. Одни распостраняют такое намеренно, другим полностью безразлично что лежит в плагине. Решение очевидно: Не качать плагины с немодерируемых источников, обычно такие сайты служат корнем для распостранения подобной заразы.
А если и придется качать то лучше проверять код через декомпилятор (Я использую Recaf)
Если в плагине стоит обфускация, которую не удается снять, то лучше обходить данный плагин стороной т.к в нем может быть вообще что угодно.
Чаще всего именно в готовых сборках подкладывают такие сюрпризы, поэтому стоит их проверять дважды, если вам не безразлична судьба вашего сервера. Если вам уж необходима сборка, то лучше заменить ядро сервера, и по отдельности чекать каждый плагин на код. В ином случае, скорее всего ваша сборка будет валяться в вк группах, а база данных паролей висеть в чекерах.
Вложения:
Последнее редактирование:
