Помогите Взламывают сервер

  • Автор темы Автор темы monr0e
  • Дата начала Дата начала

monr0e

Активный участник
Пользователь
Баллы
76
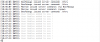
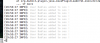
Взломщик под разными никами, под поим IP переодически. Создал группу sos в которой '*'. В консоли заметил что иногда появляется странная надпись (скрин). В логах ничего нету о нем. Команды этой в логах нету тоже (стоит cclogger). Собственно вопрос - как он это делает или где может быть уязвимость, может уже была тема с таким школьником хацкером?)

У меня BungeeCord, Authme на сервере лобби (после передподключения бросает в лобби всегда) и GameGuard. Может тут причина?
 

Вложения

  • Screen Shot 2016-02-16 at 21.47.08.png
    Screen Shot 2016-02-16 at 21.47.08.png
    28,2 КБ · Просмотры: 313
  • Screen Shot 2016-02-16 at 21.53.14.png
    Screen Shot 2016-02-16 at 21.53.14.png
    26,5 КБ · Просмотры: 275
Мне помогло просто отключение сессий в authme
В моем случае не помогло. Заходили я так понял с моего айпи и с моим uuid, и видимо через другой сервер прокси. Сейчас закрыл все порты, но уязвимость еще есть. Так же проблема - на классик сервере постоянно спамит ''Added bables to group sos''
 
В моем случае не помогло. Заходили я так понял с моего айпи и с моим uuid, и видимо через другой сервер прокси. Сейчас закрыл все порты, но уязвимость еще есть. Так же проблема - на классик сервере постоянно спамит ''Added bables to group sos''
дык если заходили с Вашего ip и с вашем uuid, то authme всё равно должен был потребовать пароль(если сессии отключены)
 
дык если заходили с Вашего ip и с вашем uuid, то authme всё равно должен был потребовать пароль(если сессии отключены)
В то то и дело... Как то это обходили. Я же говорю, есть вариант что через прокси сервер на своем компе, человек мог подключаться напрямую ко мне. После я закрыл порты но все равно заходили.
 
В то то и дело... Как то это обходили. Я же говорю, есть вариант что через прокси сервер на своем компе, человек мог подключаться напрямую ко мне. После я закрыл порты но все равно заходили.
Может вы неправильно настроили iptables? попробуйте плагин ipwhitelist
 
Может вы неправильно настроили iptables? попробуйте плагин ipwhitelist
Уже настроил. Все хорошо работает.

Расставлю все по полочкам:

  1. Сначала человек подключился за меня (с моим uuid и ip адресом)
    Код:
    [217.10.38.219][02/17/2016 05:24:58 AM (world: -2927,92,4138)] Lassddds: //schem
    [217.10.38.219][02/17/2016 05:25:00 AM (world: -2927,92,4138)] Lassddds: //schem list
    [217.10.38.219][02/17/2016 05:25:18 AM (world: -2927,92,4138)] Lassddds: //schem
    [217.10.38.219][02/17/2016 05:25:27 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10
    [217.10.38.219][02/17/2016 05:25:32 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10
    [217.10.38.219][02/17/2016 05:25:40 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10.schematic
    [217.10.38.219][02/17/2016 05:25:48 AM (world: -2890,92,4131)] Lassddds: //schem delete Yzadora10.schematic
    [217.10.38.219][02/17/2016 05:25:57 AM (world: -2890,92,4131)] Lassddds: //schem delete WestVillage
    [217.10.38.219][02/17/2016 05:26:08 AM (world: -2866,92,4172)] Lassddds: //schem load spawn
    [217.10.38.219][02/17/2016 05:26:22 AM (world: -2866,92,4172)] Lassddds: //schem load survivalspawn
    [217.10.38.219][02/17/2016 05:26:28 AM (world: -2920,63,4234)] Lassddds: //paste
    [217.10.38.219][02/17/2016 05:43:21 AM (world: -3031,79,4221)] Monroe: /so inspect
    [217.10.38.219][02/17/2016 05:43:31 AM (world: -2986,79,4177)] Monroe: /co inspect
    [217.10.38.219][02/17/2016 05:43:56 AM (world: -2943,83,4237)] Monroe: /spawn
    [217.10.38.219][02/17/2016 05:44:00 AM (world: -3025,74,4205)] Monroe: /spawn
    [217.10.38.219][02/17/2016 05:44:18 AM (world: -3025,74,4205)] Monroe: /gm 1
    [217.10.38.219][02/17/2016 05:45:31 AM (world: -3027,74,4205)] Monroe: /co rollback U:monroe T:1h r:500
    [217.10.38.219][02/17/2016 05:45:39 AM (world: -3027,74,4205)] Monroe: /co rollback U:monroe T:1h r:#global

    , как я позже выяснил, он создал группу в пексе - sos.
  2. Потом начали заходить ники с привелегией oper (тоесть моя привелегия где стоит *) Все ники были под моей привелегией. Вот такая ситуация - В чате пишет добро пожаловать adminlol на сервер. Потом этот чувак в чат написал что то и спалил я его у него префикс мой был. Ip тоже мой.
  3. Позже он подключался с любым ником и автоматически добавлялся в группу sos (см пункт 1)
  4. Теперь в консоли раз в 10 минут выводит следующее в консоль
    Код:
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
 
Уже настроил. Все хорошо работает.

Расставлю все по полочкам:

  1. Сначала человек подключился за меня (с моим uuid и ip адресом)
    Код:
    [217.10.38.219][02/17/2016 05:24:58 AM (world: -2927,92,4138)] Lassddds: //schem
    [217.10.38.219][02/17/2016 05:25:00 AM (world: -2927,92,4138)] Lassddds: //schem list
    [217.10.38.219][02/17/2016 05:25:18 AM (world: -2927,92,4138)] Lassddds: //schem
    [217.10.38.219][02/17/2016 05:25:27 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10
    [217.10.38.219][02/17/2016 05:25:32 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10
    [217.10.38.219][02/17/2016 05:25:40 AM (world: -2927,92,4138)] Lassddds: //schem delete yzadora10.schematic
    [217.10.38.219][02/17/2016 05:25:48 AM (world: -2890,92,4131)] Lassddds: //schem delete Yzadora10.schematic
    [217.10.38.219][02/17/2016 05:25:57 AM (world: -2890,92,4131)] Lassddds: //schem delete WestVillage
    [217.10.38.219][02/17/2016 05:26:08 AM (world: -2866,92,4172)] Lassddds: //schem load spawn
    [217.10.38.219][02/17/2016 05:26:22 AM (world: -2866,92,4172)] Lassddds: //schem load survivalspawn
    [217.10.38.219][02/17/2016 05:26:28 AM (world: -2920,63,4234)] Lassddds: //paste
    [217.10.38.219][02/17/2016 05:43:21 AM (world: -3031,79,4221)] Monroe: /so inspect
    [217.10.38.219][02/17/2016 05:43:31 AM (world: -2986,79,4177)] Monroe: /co inspect
    [217.10.38.219][02/17/2016 05:43:56 AM (world: -2943,83,4237)] Monroe: /spawn
    [217.10.38.219][02/17/2016 05:44:00 AM (world: -3025,74,4205)] Monroe: /spawn
    [217.10.38.219][02/17/2016 05:44:18 AM (world: -3025,74,4205)] Monroe: /gm 1
    [217.10.38.219][02/17/2016 05:45:31 AM (world: -3027,74,4205)] Monroe: /co rollback U:monroe T:1h r:500
    [217.10.38.219][02/17/2016 05:45:39 AM (world: -3027,74,4205)] Monroe: /co rollback U:monroe T:1h r:#global
    , как я позже выяснил, он создал группу в пексе - sos.
  2. Потом начали заходить ники с привелегией oper (тоесть моя привелегия где стоит *) Все ники были под моей привелегией. Вот такая ситуация - В чате пишет добро пожаловать adminlol на сервер. Потом этот чувак в чат написал что то и спалил я его у него префикс мой был. Ip тоже мой.
  3. Позже он подключался с любым ником и автоматически добавлялся в группу sos (см пункт 1)
  4. Теперь в консоли раз в 10 минут выводит следующее в консоль
    Код:
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
    [14:05:39] [Server thread/INFO]: [0;37;1mUser Bables added to sos ![m
ком блоки включены?)
 
Первое что мне пришло в голову, но нет, они выключены изначально
 
Люди тут единственное кто сказал толковую вещь это iSpark, у вас мозгов нет, одно и тоже каждый раз, ЧТОБЫ СДЕЛАТЬ ПОДМЕНУ UUID, надо подключиться к порту допустим Survival и там стоит AuthMe, только тогда можно подменить UUID.Закрывайте порты вот и все решение, если реально подмена UUID
 
Первое что мне пришло в голову, но нет, они выключены изначально
Если под твоим uuid все еще входят - порт не закрыл. Спам может идти через какой то плагин у которого есть шедулер - "reaction" к примеру.
Потом еще одна ситуация, твою бд пекса взломали прочитав конфиг пекса с логином и паролем. Когда чел был под тобой. Через бд взломали шопинг кард докучи, если на одной базе висит.

Короче чувак, включай мозги. Если ты даже не вкурсах как твоя сборка работает... Изучай свои плагины. Закрывай порты к серверам. Меняй пароль к mysql базе.
В крайнем овернубском случае, удаляй плагины и ставь поочереди - пока спам не вернется.

P.s прокси тут совсем роли не игрют. Это все bungeecord = true в этом режиме сервер принимает дополнительный пакет с ip и uuid от банжи (Или клиента с читом на хак пакет) и заменяет реальный ip - uuid игрокам.
Потому и нужно закрывать порты серверам, разрешать только ip bungeecord.
Читаем доки тут https://www.spigotmc.org/wiki/bungeecord-ip-forwarding/
 
Последнее редактирование:
Если под твоим uuid все еще входят - порт не закрыл. Спам может идти через какой то плагин у которого есть шедулер - "reaction" к примеру.
Потом еще одна ситуация, твою бд пекса взломали прочитав конфиг пекса с логином и паролем. Когда чел был под тобой. Через бд взломали шопинг кард докучи, если на одной базе висит.

Короче чувак, включай мозги. Если ты даже не вкурсах как твоя сборка работает... Изучай свои плагины. Закрывай порты к серверам. Меняй пароль к mysql базе.
В крайнем овернубском случае, удаляй плагины и ставь поочереди - пока спам не вернется.

P.s прокси тут совсем роли не игрют. Это все bungeecord = true в этом режиме сервер принимает дополнительный пакет с ip и uuid от банжи (Или клиента с читом на хак пакет) и заменяет реальный ip - uuid игрокам.
Потому и нужно закрывать порты серверам, разрешать только ip bungeecord.
Читаем доки тут https://www.spigotmc.org/wiki/bungeecord-ip-forwarding/
в mysql пароли в зашифрованном виде, узнать пароль анриал
 
Если под твоим uuid все еще входят - порт не закрыл. Спам может идти через какой то плагин у которого есть шедулер - "reaction" к примеру.
Потом еще одна ситуация, твою бд пекса взломали прочитав конфиг пекса с логином и паролем. Когда чел был под тобой. Через бд взломали шопинг кард докучи, если на одной базе висит.

Короче чувак, включай мозги. Если ты даже не вкурсах как твоя сборка работает... Изучай свои плагины. Закрывай порты к серверам. Меняй пароль к mysql базе.
В крайнем овернубском случае, удаляй плагины и ставь поочереди - пока спам не вернется.

P.s прокси тут совсем роли не игрют. Это все bungeecord = true в этом режиме сервер принимает дополнительный пакет с ip и uuid от банжи (Или клиента с читом на хак пакет) и заменяет реальный ip - uuid игрокам.
Потому и нужно закрывать порты серверам, разрешать только ip bungeecord.
Читаем доки тут https://www.spigotmc.org/wiki/bungeecord-ip-forwarding/
Спасибо, начинает проясняться ситуация. Но я еще раз повторяю, я порты все закрыл еще неделю назад.
 
Назад
Верх Низ