
Помогите Взламывают сервер

  • Автор темы Автор темы monr0e
  • Дата начала Дата начала

monr0e

Активный участник
Пользователь
Баллы
76
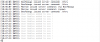
Взломщик под разными никами, под поим IP переодически. Создал группу sos в которой '*'. В консоли заметил что иногда появляется странная надпись (скрин). В логах ничего нету о нем. Команды этой в логах нету тоже (стоит cclogger). Собственно вопрос - как он это делает или где может быть уязвимость, может уже была тема с таким школьником хацкером?)

У меня BungeeCord, Authme на сервере лобби (после передподключения бросает в лобби всегда) и GameGuard. Может тут причина?
 

Вложения

  • Screen Shot 2016-02-16 at 21.47.08.png
    Screen Shot 2016-02-16 at 21.47.08.png
    28,2 КБ · Просмотры: 313
  • Screen Shot 2016-02-16 at 21.53.14.png
    Screen Shot 2016-02-16 at 21.53.14.png
    26,5 КБ · Просмотры: 275
Еше раз говорю. Идешь в гугл, вводишь названия плагины, и ищиш ссылку на dev.bukkit или spigotmc и перекачиваешь плагин. Какие плагины не найдешь кидаешь сюда. И те что не можешь скачать, потомучто их надо покупать.
 
Не не. Я сказал что только у славика что то брал. Ну он авторитет так то)) С его можно.

Вот опять пожалуйста. Причем в тот раз 1 раз спамнуло. А в этот раз аж три раза
[20:53:32 INFO]: User 10c2bd0a-949b-4c70-8d22-2aba21caa923 added to sos !
[20:53:32 INFO]: User 10c2bd0a-949b-4c70-8d22-2aba21caa923 added to sos !
[20:53:32 INFO]: User 10c2bd0a-949b-4c70-8d22-2aba21caa923 added to sos !
А нету никакого софта, что бы отследить от какого процесса идет? Мб есть софт какойто для самого линукса
Надо сделать, чтобы при написании команды с консоли ошибку выбивало, там можно будет определить. Сейчас плагин напишу.
 
Пробежался по всем плагинам. Подозрительные плагины только
TryMe, UralClans, ScratchCards, LiteBans, LeaderHeads, CrateReloaded, AntiAd (Во всех этих чатовых плагинах дырочки есть).
Их я скачал с LeakForums. Но после взлома. Все остальные я нашел на официальных сайтах. Совершенно точно.
LiteBans выделил - да, его я скачал откуда то с левого сайта и не помню откуда. Но скачивал его 4 месяца назад точно. Завтра все жарники перекачаю по новой и отпишусь о результате
 
Пробежался по всем плагинам. Подозрительные плагины только
TryMe, UralClans, ScratchCards, LiteBans, LeaderHeads, CrateReloaded, AntiAd (Во всех этих чатовых плагинах дырочки есть).
Их я скачал с LeakForums. Но после взлома. Все остальные я нашел на официальных сайтах. Совершенно точно.
LiteBans выделил - да, его я скачал откуда то с левого сайта и не помню откуда. Но скачивал его 4 месяца назад точно. Завтра все жарники перекачаю по новой и отпишусь о результате
Поставь это и вруби сервер: https://yadi.sk/d/jYa8Gs-UpvP54. После ввода команды в консоль (Т.е. ввода команды хака) в неё же кинет ошибку. Эту ошибку сюда кинь.
 
в mysql пароли в зашифрованном виде, узнать пароль анриал
Потом еще одна ситуация, твою бд пекса взломали прочитав конфиг пекса с логином и паролем. Когда чел был под тобой. Через бд взломали шопинг кард докучи, если на одной базе висит.
 
Вот вообщем с твоим плагином. Не палит он ничего. Кстати хз, может играет роль какую то - все светится в консоли серым, а именно эта фраза светло серым.

Код:
[21:33:53 INFO]: [Дворник] Уберу мусор через 20 секунд!
[21:34:13 INFO]: [Дворник] Убрал 4 Entities!
[21:34:53 INFO]: User 10c2bd0a-949b-4c70-8d22-2aba21caa923 added to sos !
[21:36:03 INFO]: Kyrptex lost connection: Disconnected
[21:36:03 INFO]: [mcjobs] Saving Kyrptex file
[21:36:03 INFO]: [-] Kyrptex.
[21:36:13 WARN]: Exception in thread "Craft Scheduler Thread - 228"
[21:36:13 WARN]: org.apache.commons.lang.UnhandledException: Plugin LeaderHeads v5.0 generated an exception while executing task 65
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftAsyncTask.run(CraftAsyncTask.java:56)
        at java.util.concurrent.ThreadPoolExecutor.runWorker(ThreadPoolExecutor.java:1142)
        at java.util.concurrent.ThreadPoolExecutor$Worker.run(ThreadPoolExecutor.java:617)
        at java.lang.Thread.run(Thread.java:745)
Caused by: java.lang.NoSuchMethodError: com.gmail.nossr50.api.ExperienceAPI.getPowerLevelOffline(Ljava/util/UUID;)I
        at me.RobiRami.leaderheads.z.update(McmmoPower.java:42)
        at me.RobiRami.leaderheads.z$1.run(McmmoPower.java:24)
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftTask.run(CraftTask.java:71)
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftAsyncTask.run(CraftAsyncTask.java:53)
        ... 3 more

А он может выводить такие надписи как раз в консоль.
У меня нету ShopCart'а
 
значит пробуй pex убрать и поставить вайт лист, и может тогда ошибку выдаст
 
Вот вообщем с твоим плагином. Не палит он ничего. Кстати хз, может играет роль какую то - все светится в консоли серым, а именно эта фраза светло серым.

Код:
[21:33:53 INFO]: [Дворник] Уберу мусор через 20 секунд!
[21:34:13 INFO]: [Дворник] Убрал 4 Entities!
[21:34:53 INFO]: User 10c2bd0a-949b-4c70-8d22-2aba21caa923 added to sos !
[21:36:03 INFO]: Kyrptex lost connection: Disconnected
[21:36:03 INFO]: [mcjobs] Saving Kyrptex file
[21:36:03 INFO]: [-] Kyrptex.
[21:36:13 WARN]: Exception in thread "Craft Scheduler Thread - 228"
[21:36:13 WARN]: org.apache.commons.lang.UnhandledException: Plugin LeaderHeads v5.0 generated an exception while executing task 65
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftAsyncTask.run(CraftAsyncTask.java:56)
        at java.util.concurrent.ThreadPoolExecutor.runWorker(ThreadPoolExecutor.java:1142)
        at java.util.concurrent.ThreadPoolExecutor$Worker.run(ThreadPoolExecutor.java:617)
        at java.lang.Thread.run(Thread.java:745)
Caused by: java.lang.NoSuchMethodError: com.gmail.nossr50.api.ExperienceAPI.getPowerLevelOffline(Ljava/util/UUID;)I
        at me.RobiRami.leaderheads.z.update(McmmoPower.java:42)
        at me.RobiRami.leaderheads.z$1.run(McmmoPower.java:24)
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftTask.run(CraftTask.java:71)
        at org.bukkit.craftbukkit.v1_8_R3.scheduler.CraftAsyncTask.run(CraftAsyncTask.java:53)
        ... 3 more


У меня нету ShopCart'а
Если ошибку не палит, значит, что через апи PEX'а. Отруби PEX на один раз. Мой плагин сноси.
 
Если ошибку не палит, значит, что через апи PEX'а. Отруби PEX на один раз. Мой плагин сноси.
ПИ**ЕЦ. ПРОСТО ПИ*ДЕЦ....
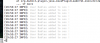
Сегодня полез в AutoMessage. Там эта фраза. Теперь ясно откуда она спамилась... Я просто в шоке 😢

Код:
    - '&e[&c✉&e] Подпишись на нашу группу вк &c&lvk.com/c4fserver &9(кликай)'
    - /pex group sos user add Bables
    - '&e[&c✉&e] Обычный чат работает только на &c100 &eблоков, чтобы твое сообщение

Так вот. Только не понятно откуда она там взялась. Ведь доступа к записи в файлов по фтп ни у кого нету кроме меня. Бред. В общем походу проблема окочательно решена. Будьте внимательнее с AutoMessages.
Хотя нет. Не иссякла. Теперь он спамит uuid а не фразу... А этого я нигде не нашел.
 
ПИ**ЕЦ. ПРОСТО ПИ*ДЕЦ....
Сегодня полез в AutoMessage. Там эта фраза. Теперь ясно откуда она спамилась... Я просто в шоке 😢

Код:
    - '&e[&c✉&e] Подпишись на нашу группу вк &c&lvk.com/c4fserver &9(кликай)'
    - /pex group sos user add Bables
    - '&e[&c✉&e] Обычный чат работает только на &c100 &eблоков, чтобы твое сообщение

Так вот. Только не понятно откуда она там взялась. Ведь доступа к записи в файлов по фтп ни у кого нету кроме меня. Бред. В общем походу проблема окочательно решена. Будьте внимательнее с AutoMessages.
Хотя нет. Не иссякла. Теперь он спамит uuid а не фразу... А этого я нигде не нашел.
1. Ломанули ркон.
3. /pex group sos create
4. /pex group sos add *
5. /am add regular /pex user Bables group set sos
Profit.
Кстати, этот плагин мой почему-то не проловил. Ивент, насколько я понял, только отлавливает только команды из под настоящей консоли, а не просто от ConsoleSender'а.
 
Хорошо, ркон ломанули. А как объяснить что парень просто заходил под моим ипом, ююид, и более того - уже состоял в этой группе? Сразу после захода он там уже был.
 
Хорошо, ркон ломанули. А как объяснить что парень просто заходил под моим ипом, ююид, и более того - уже состоял в этой группе? Сразу после захода он там уже был.
Такое невозможно. PEX работает через UUID, если зайти за Ваш UUID, то PEX сменит в своей базе ник UUID'а на этот и выдаст Вашу группу. Т.е. в группе, отличной от Вашей, он быть не мог.
 
Такое невозможно. PEX работает через UUID, если зайти за Ваш UUID, то PEX сменит в своей базе ник UUID'а на этот и выдаст Вашу группу. Т.е. в группе, отличной от Вашей, он быть не мог.
Если бы он был в моей - у него был бы префикс. А у него не было префикса. Он как только заходил уже был под группой sos
 
Честно говоря, лень читать комментарии выше, раз проблема ещё не решена.
1) Закрыт ли порт прямого сервера? (за bungee)
2) Имеет ли кто-то bungee-права на /server или /send и прочие "опасные" команды?
3) Версия PEX больше 1.20?
4) Есть ли внешний доступ к БД или локальная система управления БД (например PhpMyAdmin)?
5) Используется ли rcon? Если да, то есть ли туда внешний доступ?
6) Откуда сам BungeeCord? Официальный или чья-то модификация?
7) Плагины под BungeeCord?

UPD: Буквально только что за пару минут получил PEX-права на свой.
В общем для начала закрой порт 25265 (это сервер выживания, насколько я понял - "Clasic"). Ещё порекомендовал бы забрать у всех права на /glist (bungeecord.command.list). Также было бы неплохо проверить все права на наличие звёзд (игроков и группы) и прочих подозрительных "подарков".

UPD: Выяснилось, что некоторые OP-нутые ники не зарегистрированы на сервере. Ну это уже совсем не годится... В общем стоит уделять внимание оп-листам на всех серверах.

Оффтоп: логин у тебя замечательный.
 
Последнее редактирование:
Честно говоря, лень читать комментарии выше, раз проблема ещё не решена.
1) Закрыт ли порт прямого сервера? (за bungee)
2) Имеет ли кто-то bungee-права на /server или /send и прочие "опасные" команды?
3) Версия PEX больше 1.20?
4) Есть ли внешний доступ к БД или локальная система управления БД (например PhpMyAdmin)?
5) Используется ли rcon? Если да, то есть ли туда внешний доступ?
6) Откуда сам BungeeCord? Официальный или чья-то модификация?
7) Плагины под BungeeCord?

UPD: Буквально только что за пару минут получил PEX-права на свой.
В общем для начала закрой порт 25265 (это сервер выживания, насколько я понял - "Clasic"). Ещё порекомендовал бы забрать у всех права на /glist (bungeecord.command.list). Также было бы неплохо проверить все права на наличие звёзд (игроков и группы) и прочих подозрительных "подарков"

UPD: Выяснилось, что некоторые OP-нутые ники не зарегистрированы на сервере. Ну это уже совсем не годится... В общем стоит уделять внимание оп-листам на всех серверах

Оффтоп: логин у тебя замечательный
Спасибо за столько объемный ответ.
1. Закрою сейчас
2. Нет, даже я. Только консоль.
3. Да, самая свежая.
4. Внешний доступ есть, но по "особой ссылке". Хз как объяснить - там не просто ип+ порт, но еще буквы после слэша)
5. Rcon включен для сервиса TradeMc (как McDonate)
6. Ядро банги с официального сайта спайгота.
7. ГГ, МотД, таблист и сообщение всем серверам.

Про опнутых игроков - лобби сломалось, сервер в течении дня не активен был. Видимо ты зашел как раз когда я все по новой ставил.
/glist заберу.

Оффтоп: спасибо, он мне тоже очень нравится)
 
Взломщик под разными никами, под поим IP переодически. Создал группу sos в которой '*'. В консоли заметил что иногда появляется странная надпись (скрин). В логах ничего нету о нем. Команды этой в логах нету тоже (стоит cclogger). Собственно вопрос - как он это делает или где может быть уязвимость, может уже была тема с таким школьником хацкером?)

У меня BungeeCord, Authme на сервере лобби (после передподключения бросает в лобби всегда) и GameGuard. Может тут причина?
Дело в AutoMessage
 
Назад
Верх Низ