
- Баллы
- 173
- Ник в Minecraft
- HellDragon97
Здравствуйте. Такая ситуация. Взломали консоль, так же злоумышленник имеет возможность удалять плагины (и кто его знает что еще).
Сервер Spigot 1.13.2. Взял обычный хост на слоты - ds-host.ru. По истории входов в панель управления - заходил только я.
Стоит плагин OpGuard. Он пробовал получить статус оператора, не вышло. В итоге написал в чат, что может удалить плагин. Через 40 секунд перезагрузка сервера - .jar файла плагина нет. Всех забанил и просто вышел.
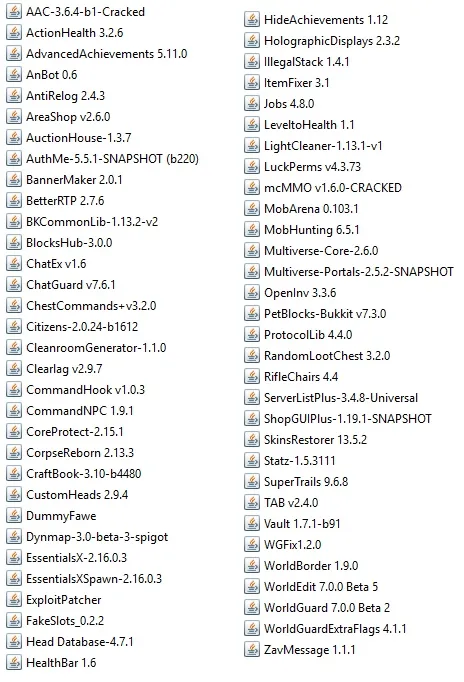
Понимаю, что может быть в одном из плагинов бэкдор. Но, вроде бы, "левых" плагинов не использую, а крякнутые - с blackspigot. Проверил все плагины на наличие в коде строк "ptnkjke" - таковых нет.
Сервер Spigot 1.13.2. Взял обычный хост на слоты - ds-host.ru. По истории входов в панель управления - заходил только я.
[22:22:48] [User Authenticator #43/INFO]: UUID of player MrJack is 8b28d771-6fea-3c14-9bf5-e3ce8b98385c
[22:22:49] [Server thread/INFO]: Disconnecting com.mojang.authlib.GameProfile@14572130[id=8b28d771-6fea-3c14-9bf5-e3ce8b98385c,name=MrJack,properties={},legacy=false] (/212.119.233.86:4672): You are banned from this server. Reason: На вас наложили великую печать Бана!
[22:22:49] [Server thread/INFO]: com.mojang.authlib.GameProfile@14572130[id=8b28d771-6fea-3c14-9bf5-e3ce8b98385c,name=MrJack,properties={},legacy=false] (/212.119.233.86:4672) lost connection: You are banned from this server. Reason: На вас наложили великую печать Бана!
[22:25:20] [Server thread/INFO]: CONSOLE issued server command: /pardon MrJack
[22:25:20] [Server thread/INFO]: §6Игрока§c MrJack §6разбанил Console.
[22:25:23] [User Authenticator #44/INFO]: UUID of player MrJack is 8b28d771-6fea-3c14-9bf5-e3ce8b98385c
[22:25:24] [Server thread/INFO]: MrJack[/212.119.233.86:4672] logged in with entity id 594583 at ([Flat1]19.14862860407916, 64.0, 44.42849896714883)
[22:25:29] [Craft Scheduler Thread - 869/INFO]: [AuthMe] MrJack logged in!
[22:25:30] [Server thread/INFO]: [0;33;1mMrJack зашел на сервер[m
[22:22:49] [Server thread/INFO]: Disconnecting com.mojang.authlib.GameProfile@14572130[id=8b28d771-6fea-3c14-9bf5-e3ce8b98385c,name=MrJack,properties={},legacy=false] (/212.119.233.86:4672): You are banned from this server. Reason: На вас наложили великую печать Бана!
[22:22:49] [Server thread/INFO]: com.mojang.authlib.GameProfile@14572130[id=8b28d771-6fea-3c14-9bf5-e3ce8b98385c,name=MrJack,properties={},legacy=false] (/212.119.233.86:4672) lost connection: You are banned from this server. Reason: На вас наложили великую печать Бана!
[22:25:20] [Server thread/INFO]: CONSOLE issued server command: /pardon MrJack
[22:25:20] [Server thread/INFO]: §6Игрока§c MrJack §6разбанил Console.
[22:25:23] [User Authenticator #44/INFO]: UUID of player MrJack is 8b28d771-6fea-3c14-9bf5-e3ce8b98385c
[22:25:24] [Server thread/INFO]: MrJack[/212.119.233.86:4672] logged in with entity id 594583 at ([Flat1]19.14862860407916, 64.0, 44.42849896714883)
[22:25:29] [Craft Scheduler Thread - 869/INFO]: [AuthMe] MrJack logged in!
[22:25:30] [Server thread/INFO]: [0;33;1mMrJack зашел на сервер[m
Стоит плагин OpGuard. Он пробовал получить статус оператора, не вышло. В итоге написал в чат, что может удалить плагин. Через 40 секунд перезагрузка сервера - .jar файла плагина нет. Всех забанил и просто вышел.
Понимаю, что может быть в одном из плагинов бэкдор. Но, вроде бы, "левых" плагинов не использую, а крякнутые - с blackspigot. Проверил все плагины на наличие в коде строк "ptnkjke" - таковых нет.


