Помогите Взломали сервер через автодонат.

  • Автор темы Автор темы Hypex
  • Дата начала Дата начала

Hypex

Активный участник
Пользователь
Баллы
61
Ник в Minecraft
Hypex
Доброго времени суток! Не так давно у меня произошла неприятная ситуация - взломали сервер чрез автодонат trademc. Вернее его взламывали похожим образом уже два раза. Прошу помочь, если кто-то что-то знает об этом, ну или может у кого есть идеи. Заранее спасибо!

Сначала поясню за сам сервер. Находится он на VDS (debian 9). Включает в себя bungeecord, хаб и два игровых сервера (выживание и креатив). Все сервера кроме bungeecord и хаба localhost. На хабе включён RCON. Версия серверов 1.18.2.
Автодонат работает следующим образом: на bungeecord, хабе и сервере выживания стоит плагин CommandSync. С автодоната команда идёт на хаб, а от туда на сервер выживания (донат пока есть только на сервере выживания).

Первый раз взломщики каким-то образом узнали пароль от RCON, а он состоит из 18 символов. Самое забавное, что эти взломщики мне сообщили, что пароль они узнали благодаря автодонату. Кстати, прям перед взломом была совершена покупка игровой валюты на 1р. на несуществующий аккаунт (взломщики сказали, что это они были).

После данного инцидента я добавли правило в файрвол, запрещающее подключаться к порту RCON, для всех ip, кроме самого автодоната.

Во второй раз произошло уже что-то интереснее. Как и в первый раз через автодонат было совершено несколько покупок на 1р на тот же несуществующий аккаунт. Но в последнем донате в качестве ответа на высланную на сервер команду пришло не как ранее "Syncing command /eco give НикИгрока 100", а "Ответ: Ваш пароль изменён!". Т.е. купив валюты, взломщики поменяли пароль на аккаунте администратора.

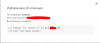
Нормальный лог автодоната:
KVOXX1f6lMkdqA

Автодонат2.PNG
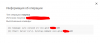
Лог при взломе:
M6KE5PKoHygk0g

Автодонат.PNG
Вот что в логах:

Нормальная отработка:
[02:02:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:02:01] [Thread-7/INFO]: [0;32;1mSent output - localhost[m

В момент взлома:
[02:10:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:10:01] [Server thread/INFO]: [AuthMe] Rcon changed password of НикАдмина

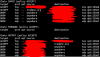
Настройка iptables:
vw4g-YuujFLV_w

iptables.PNG
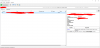
Результат работы Advanced Port Scanner:
7qoKksw4jl80Qw

APS.PNG
Буду рад любым предложениям, предположениям и вопросам.
 
Последнее редактирование:
Возможно дыра в trademc, лучше использовать собственный сайт для автоплатежей.
 
Возможно дыра в trademc, лучше использовать собственный сайт для автоплатежей.
Вот я думал об этом. Но это как-то странно, ибо в интернете я не нашёл подобных проблему у других людей. А TradeMc, если я не ошибаюсь, +- популярный.

Вообще я думаю, а возможно, что информация о купленном донате отправляется от покупателя на сервера trademc, а потом оттуда на мой сервер. Может взломщики изменяют пакет, отправляющийся при покупке на trademc? Но это как-то просто и глупо...
 
Проблемы белых людей

У нас вот нет доната, за полтора года никто не взломал :4

Нет доната - нет проблем 🙂
 
Проблемы белых людей

У нас вот нет доната, за полтора года никто не взломал :4

Нет доната - нет проблем 🙂
Онлайн мод = лучшая защита

Доброго времени суток! Не так давно у меня произошла неприятная ситуация - взломали сервер чрез автодонат trademc. Вернее его взламывали похожим образом уже два раза. Прошу помочь, если кто-то что-то знает об этом, ну или может у кого есть идеи. Заранее спасибо!

Сначала поясню за сам сервер. Находится он на VDS (debian 9). Включает в себя bungeecord, хаб и два игровых сервера (выживание и креатив). Все сервера кроме bungeecord и хаба localhost. На хабе включён RCON. Версия серверов 1.18.2.
Автодонат работает следующим образом: на bungeecord, хабе и сервере выживания стоит плагин CommandSync. С автодоната команда идёт на хаб, а от туда на сервер выживания (донат пока есть только на сервере выживания).

Первый раз взломщики каким-то образом узнали пароль от RCON, а он состоит из 18 символов. Самое забавное, что эти взломщики мне сообщили, что пароль они узнали благодаря автодонату. Кстати, прям перед взломом была совершена покупка игровой валюты на 1р. на несуществующий аккаунт (взломщики сказали, что это они были).

После данного инцидента я добавли правило в файрвол, запрещающее подключаться к порту RCON, для всех ip, кроме самого автодоната.

Во второй раз произошло уже что-то интереснее. Как и в первый раз через автодонат было совершено несколько покупок на 1р на тот же несуществующий аккаунт. Но в последнем донате в качестве ответа на высланную на сервер команду пришло не как ранее "Syncing command /eco give НикИгрока 100", а "Ответ: Ваш пароль изменён!". Т.е. купив валюты, взломщики поменяли пароль на аккаунте администратора.

Нормальный лог автодоната:
KVOXX1f6lMkdqA

Посмотреть вложение 63191
Лог при взломе:
M6KE5PKoHygk0g

Посмотреть вложение 63192
Вот что в логах:

Нормальная отработка:
[02:02:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:02:01] [Thread-7/INFO]: [0;32;1mSent output - localhost[m

В момент взлома:
[02:10:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:10:01] [Server thread/INFO]: [AuthMe] Rcon changed password of НикАдмина

Настройка iptables:
vw4g-YuujFLV_w

Посмотреть вложение 63193
Результат работы Advanced Port Scanner:
7qoKksw4jl80Qw

Посмотреть вложение 63194
Буду рад любым предложениям, предположениям и вопросам.
Ну собсна только недавно пострадал я от такого же взлома, хотя и система автодоната у меня иная, но тоже, как оказалось, не без дырочек. Собственно лучшим решением является использование своего сайта, а не каких-то сервисов.
 
Доброго времени суток! Не так давно у меня произошла неприятная ситуация - взломали сервер чрез автодонат trademc. Вернее его взламывали похожим образом уже два раза. Прошу помочь, если кто-то что-то знает об этом, ну или может у кого есть идеи. Заранее спасибо!

Сначала поясню за сам сервер. Находится он на VDS (debian 9). Включает в себя bungeecord, хаб и два игровых сервера (выживание и креатив). Все сервера кроме bungeecord и хаба localhost. На хабе включён RCON. Версия серверов 1.18.2.
Автодонат работает следующим образом: на bungeecord, хабе и сервере выживания стоит плагин CommandSync. С автодоната команда идёт на хаб, а от туда на сервер выживания (донат пока есть только на сервере выживания).

Первый раз взломщики каким-то образом узнали пароль от RCON, а он состоит из 18 символов. Самое забавное, что эти взломщики мне сообщили, что пароль они узнали благодаря автодонату. Кстати, прям перед взломом была совершена покупка игровой валюты на 1р. на несуществующий аккаунт (взломщики сказали, что это они были).

После данного инцидента я добавли правило в файрвол, запрещающее подключаться к порту RCON, для всех ip, кроме самого автодоната.

Во второй раз произошло уже что-то интереснее. Как и в первый раз через автодонат было совершено несколько покупок на 1р на тот же несуществующий аккаунт. Но в последнем донате в качестве ответа на высланную на сервер команду пришло не как ранее "Syncing command /eco give НикИгрока 100", а "Ответ: Ваш пароль изменён!". Т.е. купив валюты, взломщики поменяли пароль на аккаунте администратора.

Нормальный лог автодоната:
KVOXX1f6lMkdqA

Посмотреть вложение 63191
Лог при взломе:
M6KE5PKoHygk0g

Посмотреть вложение 63192
Вот что в логах:

Нормальная отработка:
[02:02:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:02:01] [Thread-7/INFO]: [0;32;1mSent output - localhost[m

В момент взлома:
[02:10:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:10:01] [Server thread/INFO]: [AuthMe] Rcon changed password of НикАдмина

Настройка iptables:
vw4g-YuujFLV_w

Посмотреть вложение 63193
Результат работы Advanced Port Scanner:
7qoKksw4jl80Qw

Посмотреть вложение 63194
Буду рад любым предложениям, предположениям и вопросам.
Привет
Напиши в дс
slavik#8172
Можна немного залатать дирочку в безопасности
 
Собственно лучшим решением является использование своего сайта, а не каких-то сервисов.
Если не понимать принцип взлома, то в собственной системе можно допустить ту же ошибку, а то и кучу других.
Знаю миллион случаев взлома через собственную систему автодоната.

По-хорошему разобраться и при необходимости зарепортить в TradeMC. Хотя я очень сильно сомневаюсь, что это его косяк.

ТС, на сервере есть спираченные плагины или плагины из чужих сборок или любых других сомнительных мест?

На какой ник совершают покупку в 1 рубль?

Для скана потов рекомендую nmap (Linux) или zenmap (windows), режим проверки всех tcp-портов.

Также рекомендую временно снять с администраторов и модераторов все права и сделать бекап всех баз, включая AuthMe
 
Последнее редактирование:
Если не понимать принцип взлома, то в собственной системе можно допустить ту же ошибку, а то и кучу других.
Да чего там не понятного. Стырили данные да и подрубились, создав свой сайт и сделав донаты по рублю с нужными командами. Айпи то там у всех сайтов одинаковые, что открывай, что закрывай порты толку никакого, когда доступ есть у любого сайта.

Знаю миллион случаев взлома через собственную систему автодоната.
Своя система должна быть продуманной. Лучше всего через плагин делать, которому разрешено исполнять только заданные в конфиге команды.
 
Да чего там не понятного. Стырили данные да и подрубились, создав свой сайт и сделав донаты по рублю с нужными командами. Айпи то там у всех сайтов одинаковые, что открывай, что закрывай порты толку никакого, когда доступ есть у любого сайта.
Какие данные? Как стырили? Куда подключились?
Если бы все было так просто, ты бы сейчас не предлагал использовать собственное решение - это довольно ресурсозатратно.

Своя система должна быть продуманной. Лучше всего через плагин делать, которому разрешено исполнять только заданные в конфиге команды.
Все продумать невозможно. Любая новая система до поры до времени будет работать хуже старой, проверенной временем. В TradeMC ребята имеют опыт с гораздо бОльшим количеством атак, поэтому и система их почти всегда будет более безопасна, чем собственное решение. Нужно просто хорошенько читать гайды по настройке
 
Какие данные? Как стырили? Куда подключились?
Ну логично что к серверу. Данные, которые используются, чтобы сайт подрубить к серверу. Как же иначе он способен к нему подключаться?
А вот как - спросить надо либо у трейдмс, либо у самих взломщиков.
 
Ну логично что к серверу. Данные, которые используются, чтобы сайт подрубить к серверу. Как же иначе он способен к нему подключаться?
А вот как - спросить надо либо у трейдмс, либо у самих взломщиков.

После данного инцидента я добавли правило в файрвол, запрещающее подключаться к порту RCON, для всех ip, кроме самого автодоната.
 
У всех сайтов на данной платформе один и тот же IP. Создаёшь свой сайт с чужими данными и проблема с закрытыми поратми решена.
 
На какой ник совершают покупку в 1 рубль?
Alina

Также рекомендую временно снять с администраторов и модераторов все права и сделать бекап всех баз, включая AuthMe
После взлома каждые сутки делаю бэкапы всего что можно, до выяснения обстоятельств взлома. А TradeMc пока и вовсе отключил.
 
Стырили данные да и подрубились, создав свой сайт и сделав донаты по рублю с нужными командами.
В этом я сильно сомневаюсь. Да, это 100% возможно, зная RCON пароль, а при первом взломе они его как-то узнали. Т.е. да, тут опасно. Но! Если бы они делали так, то мне бы на аккаунт сервиса TradeMc не пришли бы логи о донате. Т.е. покупали точно через мой магазин.
 
мне бы на аккаунт сервиса TradeMc не пришли бы логи о донате. Т.е. покупали точно через мой магазин.
Ну что сказать, переходи на изидонат. Я уверен, тут у трейдмс дыра.
 
ТС, на сервере есть спираченные плагины или плагины из чужих сборок или любых других сомнительных мест?
Пароль поменяли на хабе, а там из плагинов: Authme, CommandSync, HolographicDisplay, SimplePortals и ViaVersion. Все из проверенных источников.
 
Пароль поменяли на хабе, а там из плагинов: Authme, CommandSync, HolographicDisplay, SimplePortals и ViaVersion. Все из проверенных источников.
Хм напиши в дс slavik#8172
И да советую регистрацию поставить на прокси если Velocity
 
Назад
Верх Низ