Помогите Взломали сервер через автодонат.

  • Автор темы Автор темы Hypex
  • Дата начала Дата начала

Hypex

Активный участник
Пользователь
Баллы
61
Ник в Minecraft
Hypex
Доброго времени суток! Не так давно у меня произошла неприятная ситуация - взломали сервер чрез автодонат trademc. Вернее его взламывали похожим образом уже два раза. Прошу помочь, если кто-то что-то знает об этом, ну или может у кого есть идеи. Заранее спасибо!

Сначала поясню за сам сервер. Находится он на VDS (debian 9). Включает в себя bungeecord, хаб и два игровых сервера (выживание и креатив). Все сервера кроме bungeecord и хаба localhost. На хабе включён RCON. Версия серверов 1.18.2.
Автодонат работает следующим образом: на bungeecord, хабе и сервере выживания стоит плагин CommandSync. С автодоната команда идёт на хаб, а от туда на сервер выживания (донат пока есть только на сервере выживания).

Первый раз взломщики каким-то образом узнали пароль от RCON, а он состоит из 18 символов. Самое забавное, что эти взломщики мне сообщили, что пароль они узнали благодаря автодонату. Кстати, прям перед взломом была совершена покупка игровой валюты на 1р. на несуществующий аккаунт (взломщики сказали, что это они были).

После данного инцидента я добавли правило в файрвол, запрещающее подключаться к порту RCON, для всех ip, кроме самого автодоната.

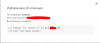
Во второй раз произошло уже что-то интереснее. Как и в первый раз через автодонат было совершено несколько покупок на 1р на тот же несуществующий аккаунт. Но в последнем донате в качестве ответа на высланную на сервер команду пришло не как ранее "Syncing command /eco give НикИгрока 100", а "Ответ: Ваш пароль изменён!". Т.е. купив валюты, взломщики поменяли пароль на аккаунте администратора.

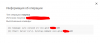
Нормальный лог автодоната:
KVOXX1f6lMkdqA

Автодонат2.PNG
Лог при взломе:
M6KE5PKoHygk0g

Автодонат.PNG
Вот что в логах:

Нормальная отработка:
[02:02:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:02:01] [Thread-7/INFO]: [0;32;1mSent output - localhost[m

В момент взлома:
[02:10:01] [RCON Listener #1/INFO]: Rcon connection from: /79.137.70.179
[02:10:01] [Server thread/INFO]: [AuthMe] Rcon changed password of НикАдмина

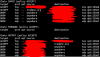
Настройка iptables:
vw4g-YuujFLV_w

iptables.PNG
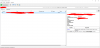
Результат работы Advanced Port Scanner:
7qoKksw4jl80Qw

APS.PNG
Буду рад любым предложениям, предположениям и вопросам.
 
Последнее редактирование:
Если бы дыра была в трейдмц - тут бы уже весь форум был в вопросах по этому поводу
Напомнить про log4shell, которым явно пользовались еще до того, как это было вскрыто, в том числе на серверах майнкрафта? Его не раскрыли раньше лишь по тому, что никто не использовал его широко, а тут еще и непопулярная платформа для автодоната
 
Да чего там не понятного. Стырили данные да и подрубились, создав свой сайт и сделав донаты по рублю с нужными командами. Айпи то там у всех сайтов одинаковые, что открывай, что закрывай порты толку никакого, когда доступ есть у любого сайта.


Своя система должна быть продуманной. Лучше всего через плагин делать, которому разрешено исполнять только заданные в конфиге команды.
Обычно проекты делают через свой сайт и RCON, но лучше всего сделать через пакеты, тогда можно будет на сервере сделать оповещение что игрок купил привилегию
 
Обычно проекты делают через свой сайт и RCON, но лучше всего сделать через пакеты, тогда можно будет на сервере сделать оповещение что игрок купил привилегию
Ну да RCON не пакеты же 😁 И там тоже можно что угодно сообщить серверу плагином.
 
Разговоры об RCON натолкнули на идею. Можно написать простенький плагин с вайтлистом команд ркона используя RemoteServerCommandEvent.
Тогда ничего, что нельзя получить за донат не взломают.
 
Последнее редактирование:
Вариант HauserGrim сработает, взламывать перестанут. Но я бы всё равно порекомендовал разобраться в причинах проблемы. Ну и потом как минимум чтобы донат и валюту себе не выдавали

Напомнить про log4shell, которым явно пользовались еще до того, как это было вскрыто, в том числе на серверах майнкрафта?
Любыми уязвимостями пользуются сразу на крупных серверах, а судя по описанию автора у него не такой. Мы от админов крупных серверов ничего не слышали и не слышим до сих пор.

а тут еще и непопулярная платформа для автодоната
Если TradeMC - непопулярная платформа, то боюсь спросить, какая тогда популярная. Сейчас это, пожалуй, самый старый сервис автодоната для майна после MCDonate, который уже закрылся.

В любом случае, использование своего автодоната, скорее всего, лишь усугубит ситуацию. А прыгать на другую платёжку без четкого понимания проблемы тоже смысла не вижу, потому что проблема, вполне возможно, и не в платёжке вовсе. Будет впустую потерянное время.

ТС, в аргументах платежа передаётся ID покупки или команда?

Ещё можешь кинуть мне в личку адрес магазина и айпи сервера, попробую выяснить что-то
 
Последнее редактирование:
Вариант HauserGrim сработает, взламывать перестанут. Но я бы всё равно порекомендовал разобраться в причинах проблемы. Ну и потом как минимум чтобы донат и валюту себе не выдавали


Любыми уязвимостями пользуются сразу на крупных серверах, а судя по описанию автора у него не такой. Мы от админов крупных серверов ничего не слышали и не слышим до сих пор.


Если TradeMC - непопулярная платформа, то боюсь спросить, какая тогда популярная. Сейчас это, пожалуй, самый старый сервис автодоната для майна после MCDonate, который уже закрылся.

В любом случае, использование своего автодоната, скорее всего, лишь усугубит ситуацию. А прыгать на другую платёжку без четкого понимания проблемы тоже смысла не вижу, потому что проблема, вполне возможно, и не в платёжке вовсе. Будет впустую потерянное время.

ТС, в аргументах платежа передаётся ID покупки или команда?

Ещё можешь кинуть мне в личку адрес магазина и айпи сервера, попробую выяснить что-то
по снг более популярнее easydonate, нежели TradeMC.

еще больше интересно, почему бы тебе не обратиться к самим TradeMC, для прояснения причин?
может они видят больше и расскажут иную картину, в отличии от твоего видения.
 
ну и конечно же, самый банальный вопрос, а есть ли у кого-то доступ к TradeMC?
мало ли твой пароль где-нибудь сливался, примерно 1000 ситуаций когда создатели юзают пароль от аккаунта майнкрафта и биллинга автодонатов.

Хотя конечно это не рисуется никак с логом, где исполняется одна команда, а ответ приходит другой.
не знаю нюансов платформы, но можно ли там исполнять две команды?
1. /eco give
2. /authme changepassword
 
Любыми уязвимостями пользуются сразу на крупных серверах, а судя по описанию автора у него не такой. Мы от админов крупных серверов ничего не слышали и не слышим до сих пор.
Не думаю, что они об этом знали, а если бы и знали, не факт, что рассказали бы.

какая тогда популярная.
На трейдмс я не видел только пару серверов за все 3 года как шарюсь по ним. В основном все используют изидонат.
 
Не думаю, что они об этом знали, а если бы и знали, не факт, что рассказали бы.
Крупные сервера вообще сидят на собственных платежах, так что, может, и так.

На трейдмс я не видел только пару серверов за все 3 года как шарюсь по ним. В основном все используют изидонат.
Я с 2016 года регулярно вижу клиентов TradeMC в отличие от EasyDonate (он банально позже появился).
Можно попробовать и его, но я сильно сомневаюсь, что это поможет. Без понимания причин решать проблемы не рекомендуется.

Так что ждём инфу от ТС
 
Было бы неплохо опубликовать(хотя бы) список плагинов и их md5
список плагинов, а причем тут покупки на трейдмс, где судя по логу покупки видно, что ответ на команду пришел в следствии покупки
 
список плагинов, а причем тут покупки на трейдмс, где судя по логу покупки видно, что ответ на команду пришел в следствии покупки
так может у него просто вирусня которая украла данные от ркона?
 
Предположение самое очевидное - в какой-то плагин(возможно даже не в один) вшит бэкдор. И, к сожалению, закрытие портов от этого никак не поможет.
TradeMC, скорее всего, тут не при чем.
 
Предположение самое очевидное - в какой-то плагин(возможно даже не в один) вшит бэкдор. И, к сожалению, закрытие портов от этого никак не поможет.
TradeMC, скорее всего, тут не при чем.
Выше уже было сказано, что все команды проходили через трейдмс и ТС шли оповещения.
 
Назад
Верх Низ