
- Баллы
- 153
- Имя в Minecraft
- NC22
@ConstAntz, ну возможно есть и виндовое приложение какое-нибудь.

Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.

 кинул бы кашелечек на пиво

а через эту панельку можно сервер запустить? если нет то можно какнить замутить на vps/vds ?@zuma2, да не вопрос, все забывал в подпись кошельки вынести. Теперь уж будьте добры угостить
см. переписку. если есть там скайп или что-то еще там вк дай плиз посоветовотся хочу@zuma2, нет. Панелька общается напрямую с minecraft сервером. А включать можно и по SSH, это уже кому как удобнее и следуя из того какие сервисы для общения сервер поддерживает.

то есть только в server.properties и mcraft.rcon.php надо в водить пароль?@medvedXD, в файле mcraft.rcon.php , а доступ к страничке ограничивай уже своими силами.

Not bad )))
Осталось прикрутить авторизацию, вынести настройки в отдельный файл (чисто для красоты)
<?php
function draw_form($bad_login = false) {
?>
<form action="" method="post">
<input type="text" name="login"></input><br/>
<input type="password" name="pass"></input>
<input type="submit" name="submit"></input>
</form>
<?php
if ($bad_login)
echo 'неправильный логин и/или пароль';
}
function check_login($login, $pass) {
return ($_POST['login'] == 'admin') && ($_POST['pass'] == 'qwerty');
}
session_start();
if (isset($_GET['logout'])) {
session_unset();
session_destroy();
header("Location: index.php");
exit();
}
if (!isset($_SESSION['login'])) {
$login = $_POST['login'];
$pass = $_POST['pass'];
if (count($_POST) <= 0)
draw_form();
else {
if (check_login($login, $pass))
$_SESSION['login'] = $login;
else
draw_form(true);
}
}
isset($_SESSION['login']) or die();
echo 'Здравствуйте, ' . $_SESSION['login'];
?>
<br/>
Тут скрипт ркона


А я для этого скрестил какой-то найденный тут скрипт новостей (там авторизация) и вот сие чудо тык.Скрипт не мой.
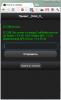


с кодировками прыгали?тоже интересно знать что делать с тем что выше
прыгал и даже скакал, толку нет(с кодировками прыгали?

Отчего бы?Rcon не есть безопасно, а тем более через веб


 .