Решил я значит посмотреть на гайды по установке сервера на ВДС. На самом деле, ряд годных мне попался, однако во всех них я находил какие-то недочеты... То избыток информации, то наоборот, недостаток. Чем черт не шутит - создам актуальный и поддерживаемый гайд по этому делу, который будет хорошо сочетаться с темой защиты сервера при работе с VDS.
Ну-съ, приступим.
⦁ Пункт 0 - оглавлениеНу-съ, приступим.
* 1 пункт - Почему мы выбираем выделенные сервера (можно не читать лол)
* 2 пункт - Начинаем работать с сервером | Программы, которые нам будут нужны
* 3 пункт - Базовая настройка сервера и установка необходимого софта
* 4 пункт - Запускаем сервер майнкрафт на выделенном сервере
* 5 пункт - Почему этого не достаточно | Заключение
⦁ Пункт 1 - Почему мы выбираем выделенные сервера
Тут я распишу немного о том, почему VDS/Dedi - это то, что вам необходимо выбирать при запуске своего первого крупного проекта.
Да. На панелях вам может быть невероятно удобно, однако давайте я перечислю вам то, чего вы лишаетесь:
1 - Возможности мониторинга всех процессов вашего сервера
2 - Возможности запускать сервер на собственном порту
3 - Возможности бесплатно выделять своему серверу ресурсы и редактировать флаги запуска
4 - Возможности использовать таб-коплит в консоли сервера (черт, это ужасно!)
5 - Возможности самостоятельного закрытия портов сервера
6 - Возможности создавать сколько угодно серверов (пока не кончатся ресурсы)
Неужели, все эти лишения покрываются "удобством панели"? Ответ, думаю, очевиден.
Фактически на сервере лишь вы являетесь тем, кто всё контролирует. Вы - сам себе слуга и тут же господин. Вы можете делать всё, во что горазды и никто вам не будет препятствовать. Именно по этому, на них должен пасть ваш выбор при открытии сервера.
⦁ Пункт 2 - Начинаем работать с сервером | Программы, которые нам будут нужны
Теперь перейдем к делу. Давайте представим, что вы решили переехать с панели на VDS, идете покупать хост и тут перед вами выбор какой-то операционной системы.
Что ж, давайте выберем самое простое - Debian 11. Почему он? Он просто удобнее в использовании. Если желаете - можете выбрать Ubuntu, но не другие ОС. С ними работать будет куда сложнее.
И вот вы купили VDS. Толком не знаете что это. Хостинг присылает вам на почту какие-то данные и вы сидите в ступоре... что теперь с ними делать? А ответ прост - это данные подключения к VDS.
Для работы нам потребуются 2 программы.
1) Putty - для подключения к SSH и использования терминала вашего сервера
(В качестве альтернативы можете использовать Termius, он куда удобнее, но я покажу всё на примере Putty)
2) FileZilla - для подключения по SFTP и управления файлами (оф.сайт)
Скачали? Отлично. Пока что нас интересует лишь Putty. К FileZilla мы вернемся в 4 пункте.
Запускаем программу и видим вот такое окно:
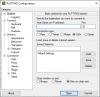
В графе Host Name (or IP addess) указываем IP, который вам указал хостинг и нажимаем Open
Далее видим черное окно
Вписываем туда root, как нам указано в данных от хостинга
Теперь у нас попросит пароль.
Важно сказать, что пароль при вводе не отображается, по этому вводить его надо будет в слепую.
В Termius, как я уже говорил, куда более понятный, так что если вы хотите себе более простой интерфейс - используйте его. Там действия по сути те же.
После всего этого - вам откроется полноценное окно терминала, где вы сможете выполнять команды.
К VDS мы успешно подключились.
⦁ Пункт 3 - Базовая настройка сервера и установка необходимого софта
К ВДС мы подключились, время начать прописывать команды!
Тут я распишу то, что нам необходимо сделать после того, как мы подключились к нашему серверу
Если в консоли или терминале у вас вместо русского текста всплывают непонятные символы, то ознакомьтесь с данной статьёй! Делайте всё как там сказано и перезагрузите машину (reboot), когда всё настроите. Если это не помогло, то откройте спец.файлик командой nano /etc/environment и внесите туда
LC_ALL=en_US.UTF-8
LANG=en_US.UTF-8
После чего сохраните файл и перезапустите машину.
Если и это не помогло - обращайтесь в тех.поддержку хостинга и просите у них решить данную проблему.
LC_ALL=en_US.UTF-8
LANG=en_US.UTF-8
После чего сохраните файл и перезапустите машину.
Если и это не помогло - обращайтесь в тех.поддержку хостинга и просите у них решить данную проблему.
Да, как бы это банально не звучало, но я видел людей, которые держали свой сервер на ВДС с дефолтным паролем, выданным хостингом. Почему это делать воспрещается - расписывать глупо. Если вы думаете, что если хостинг установил вам пароль навроде QEf82eUI7L15 вы в безопасности, то вы ой как заблуждаетесь.
Для смены пароля на ВДС используем команду
passwd
Вписываем её в терминал и вводим новый пароль 2жды. Увидеть его вы не сможете, вписывать надо будет вручную.
Рекоменую устанавливать пароли не менее 20 символов.
2) Обновляем систему.
Это вы увидите в каждом гайде о начале работы с вашим выделенным сервером. Это нужно для того, чтобы обновить пакеты на вашей машине. Зачем? Чтобы не установить устаревший софт. Выданная вам машина по умолчанию имеет лист пакетов предустановленный тем, кто её устанавливал. А т.к. всё делается на автомате, следить за тем, чтобы всё было up-to-date должны вы.
Выполняем в терминале команды
apt update - обновляет список пакетов (не не их самих)
apt upgrade -y - обновляет непосредственно уже установленные пакеты
3) Устанавливаем необходимый софт.
Теперь нужно установить всё для работы сервера.
3.1) Устанавливаем "диспетчер задач".
apt install htop
Думаю, объяснять зачем он нужен - смысла не имеет. По сути это упрощенный аналог встроенного в систему диспетчера задач, который можно открыть командой top. Полезен, если надо посмотреть сколько ресурсов и что потребляет.
3.2) Устанавливаем Screen
apt install screen
Эта штука нам будет нужна для того, чтобы после запуска сервера и выхода из терминала он не закрывался.
Также при помощи него мы сможем создавать множество серверов на одной машине, что нам пригодится в дальнейшем при создании к примеру связки серверов по велосити.
Помимо Screen есть также еще одна схожая по функционалу утилита под названием tmux. Установить её можно командой apt install tmux. В данной статье я не буду больше затрагивать это, но она может вполне заменить screen в будущем, по этому считаю её достойной упоминания.
3.3) Установка Java. 2 метода.
Итак, есть 2 метода установки Java.
1 - Установка openjdk. apt install openjdk-*номер*-jre (на месте номера ставим нужную версию Java)
Но вот какая загвостка... таким образом вы сможете установить либо 11 либо 17 джаву, а остальных там просто нет. Если вы решили поставить в качестве ОС не 11 дебиан, а скажем 10, то тут всё и вовсе худо, т.к. установить вы сможете лишь 11 джаву. И тут в силу вступает способ 2
2 - Установка с оф.сайта.
Для этого нужно перейти на сайт https://www.oracle.com/java/technologies/downloads/ и выбрать необходимую вам Java (Выбираем 17)
Теперь необходимо скопировать данную ссылку
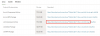
После чего переходим в терминал и пишем туда команду
wget *скопированная ссылка* (чтобы вставить ссылку в терминал используйте правую кнопку мыши)
(Если данная команда не была найдена - используйте команду apt install wget и сделайте еще раз)
Тем самым мы скачиваем архив с джавой.
Дожидаемся скачивания и распаковываем архив командой:
tar xf *имя скаченного файла* (вы можете нажатием таба посмотреть все файлы, которые можете разархивировать)
После этого удаляем этот файл командой
rm *имя файла* -rf
Переносим распакованную папку в удобное нам место (пусть будет директория /opt)
mv *имя папки* /opt/ (имя папки сходно имени файла)
После чего присуждаем команде java непосредственно джаву
ln -svf /opt/*имя перенесенной ранее папки*/bin/java /usr/bin/java
Проверяем, установилась ли java командой
java -version
Если видим что-то такое:

То всё прошло успешно.
Ну собственно по этому всё. Дальше уже будем переходить непосредственно к запуску сервера.
⦁ Пункт 4 - Запускаем сервер майнкрафт на выделенном сервере
Ну вот мы и подобрались к главному. Теперь нам как раз пригодится FileZilla.
Открываем её и соединяемся с нашим сервером, вписывая в поля "хост" "имя пользователя" и "пароль" данные, которые мы использовали для входа в терминал. В графе порт укажите число 22 и подключайтесь.
После того, как всё открылось - вы можете закачать на сервер сборку. Просто перетащите папку с сервером в открывшееся окно справа. Процесс закачки может быть не очень быстрым, но когда всё закончилось, переходите в папку с сервером и создайте файл start.sh. По сути - это тот же start.bat, который вы могли использовать для запуска сервера на своем ПК. Засуньте туда стандартный скрипт запуска, который можете скопировать его с этого сайта (там же есть возможность задать параметры для автоперезапуска сервера, если он остановится) и переходите в терминал.
В терминале прописываем команду, переходя в папку с вашим сервером
cd /root/*папка с сервером*/
Теперь создайте скрин командой
screen -S *имя скрина*
И запустите сервер при помощи команды
sh ./start.sh
Если всё сделано верно - сервер запустится и вы сможете на него войти без каких либо проблем!
Чтобы выйти из консоли обратно в терминал - используйте сочетание клавиш crtl+a+d
Чтобы войти в консоль - используйте команду screen -x *имя скрина*
Если забыли название - посмотреть список всех скринов можно командой screen -ls
⦁ Пункт 5 - Почему этого не достаточно | Заключение
Казалось бы, вы запустили сервер, всё работает, вы можете войти, но всё не так просто. Запустить сервер - это пол дела. VDS может подвергаться брутфорсу, когда злоумышленники пытаются подобрать пароль к вашей машине, при связке банжикорда вам необходимо будет научиться закрывать порты, чтобы защититься от кулхацкеров, а также перед вами встаёт угроза схватить вирус, который может быть в любом из скачанных вами плагинов... Именно по этому настоятельно рекомендую ознакомиться со статьёй о защите при работе с VDS/Dedicated сервером, которая располагается сообщением ниже.
Последнее редактирование: